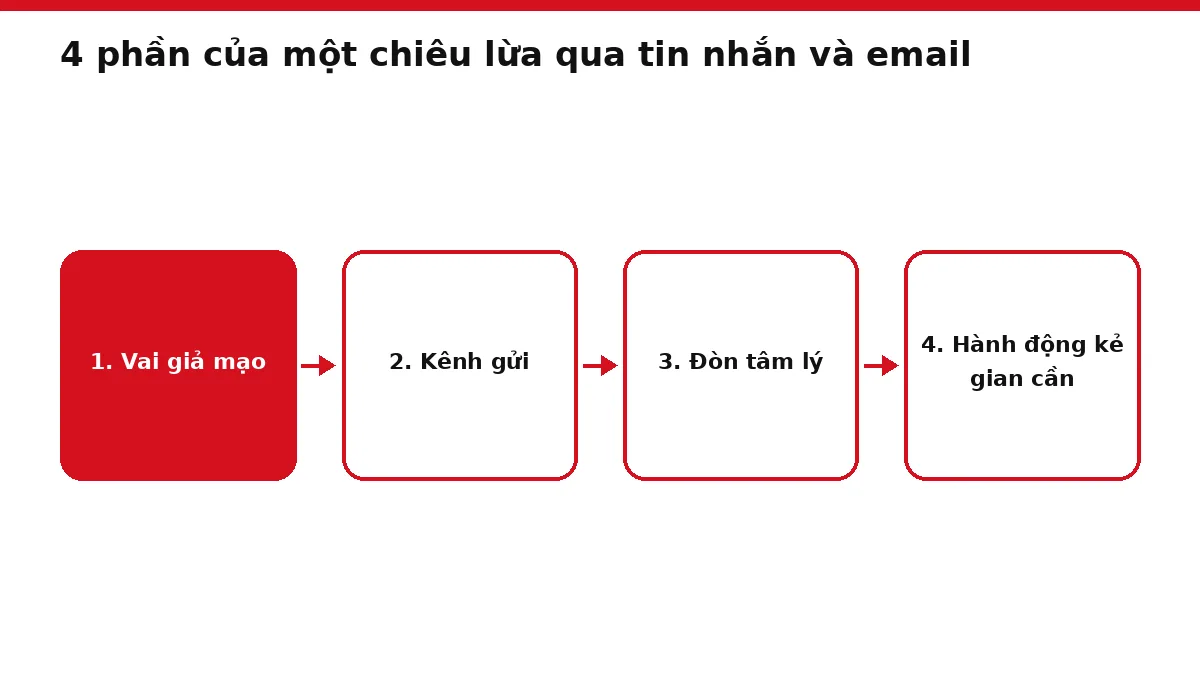
Bốn phần đó là vai giả mạo, kênh gửi, đòn tâm lý và hành động kẻ gian cần nạn nhân làm. Cách nhận diện này dùng chung cho SMS, tin nhắn hiện tên thương hiệu, email, Zalo và Messenger.
Lừa đảo qua tin nhắn là gì?
Lừa đảo qua tin nhắn (smishing) là chiêu kẻ gian gửi SMS hoặc tin nhắn ứng dụng chat giả danh một bên đáng tin. Mục tiêu là tiền, mã OTP, tức mã xác thực dùng một lần, hoặc thông tin cá nhân của người nhận. Tên smishing ghép từ SMS và phishing.
Cơ quan Thanh tra Bưu chính Mỹ (USPIS) xếp smishing là một dạng phishing dùng tin nhắn hoặc số điện thoại. Theo cơ quan này, kẻ gian thường giả cơ quan nhà nước, ngân hàng hoặc công ty.
Tin nhắn lừa đảo đến qua SMS thường, tin nhắn hiện tên thương hiệu và tin nhắn trên mạng xã hội, ứng dụng chat. Ngày 8/9/2026, Bộ Công an đưa tin nhắn thương hiệu giả vào cảnh báo về 25 kịch bản lừa đảo trên không gian mạng năm 2026. Kẻ gian dùng loại tin này để đòi OTP, mật khẩu hoặc tiền.
Theo hướng dẫn về tin nhắn rác của FTC, kẻ gian muốn lấy số tài khoản, số thẻ hoặc mật khẩu. Chúng cũng cần một lượt bấm vào trang giả, hoặc một mã độc, tức phần mềm lén lấy thông tin, cài được lên điện thoại. Có các thông tin này, chúng vào được email, tài khoản ngân hàng của nạn nhân hoặc bán lại cho kẻ lừa đảo khác.
Lừa đảo qua email là gì?
Lừa đảo qua email (phishing) là thư giả danh tổ chức hoặc người quen. Thư dẫn người nhận tới trang giả, tệp đính kèm độc hại hoặc đòi chuyển tiền. Phishing cũng là tên gọi chung của cả nhóm lừa đảo này, trong đó có smishing.
Trang tiếng Việt của Microsoft mô tả loại thư này được làm giống thư thật. Thư mượn tên thương hiệu hợp pháp, chèn chi tiết cá nhân của người nhận, gắn link tới trang giả và kèm tệp độc hại.
Thư lừa đảo có ba dạng chính. Dạng thứ nhất là thư gửi hàng loạt tới thật nhiều địa chỉ. Dạng thứ hai là thư nhắm đích danh (spear phishing). Cơ quan An ninh mạng và Hạ tầng Mỹ (CISA) mô tả dạng này nhắm vào một người, một công ty hoặc một ngành cụ thể.
Dạng thứ ba là xâm phạm email doanh nghiệp (BEC). Theo Microsoft, kẻ gian giả sếp, giám đốc hoặc bộ phận nhân sự để đòi chuyển tiền, mua thẻ quà tặng hoặc gửi dữ liệu công ty. Theo thông báo ngày 11/9/2024 của Trung tâm khiếu nại tội phạm Internet (IC3) thuộc FBI, từ tháng 10/2013 đến tháng 12/2023 có 305.033 vụ BEC trong và ngoài nước Mỹ. Tổng thiệt hại theo cách tính của IC3 là khoảng 55,5 tỷ USD.
Theo hướng dẫn nhận diện phishing của FTC, email lừa đảo thường đòi người nhận xác nhận thông tin cá nhân hoặc tài chính. Thư cũng mời bấm link để thanh toán, xem một hóa đơn lạ, hoặc nhận khoản hoàn tiền của chính phủ hay phiếu quà tặng. Link thanh toán trong thư có thể chứa mã độc.
Tin nhắn lừa đảo và email lừa đảo giống, khác nhau ở đâu?
Tin nhắn lừa đảo và email lừa đảo giống nhau ở mục đích và đòn tâm lý. Chúng khác nhau ở độ dài, cách che giấu người gửi và việc kẻ gian đòi người nhận làm. FTC xếp cả hai vào cùng một kiểu lừa để lấy thông tin cá nhân và tài chính. Khác biệt lớn nhất là cách giả người gửi: tin nhắn dùng trạm phát sóng giả, ứng dụng chat dùng tài khoản nhái, email dùng tên miền na ná.
| Tiêu chí | SMS và tin nhắn tên thương hiệu | Ứng dụng chat (Zalo, Messenger) | |
|---|---|---|---|
| Cách giả người gửi | Trạm phát sóng giả gửi tin mang tên thương hiệu ngân hàng, nhà mạng | Sao chép tên, ảnh đại diện của người quen hoặc dùng tài khoản bạn bè đã bị chiếm | Địa chỉ người gửi chỉ khác một chút so với tên miền chính thức |
| Độ dài và hình thức | Tin ngắn, thường kèm link rút gọn | Trò chuyện qua lại, có thể kéo sang gửi tài liệu, ảnh chụp màn hình | Thư dài, mượn tên thương hiệu, gắn link và tệp đính kèm |
| Hành động hay bị đòi | Bấm link, đưa OTP, mật khẩu | Chuyển tiền, bấm link nhận quà hoặc bình chọn | Xác nhận thông tin, bấm link thanh toán, mở tệp |
| Cách kiểm tra người gửi | Không tin tên hiển thị, tự mở ứng dụng chính thức của ngân hàng | Gọi số điện thoại đã lưu hoặc gặp trực tiếp | Đối chiếu tên miền, ví dụ Meta chỉ gửi thư từ fb.com, facebook.com, facebookmail.com, instagram.com, meta.com, metamail.com |
| Chỗ báo cáo | Việt Nam: 156 hoặc 5656; Mỹ và Anh: 7726 | Tin nhắn Facebook đáng ngờ: phish@fb.com | Anh: report@phishing.gov.uk; Mỹ: reportphishing@apwg.org |
Kênh tin nhắn có lợi thế với kẻ gian vì người nhận mở và trả lời tin nhắn nhiều hơn hẳn email. Theo ước tính năm 2022 của Ủy ban Truyền thông Liên bang Mỹ (FCC), tin nhắn có tỷ lệ mở tới 98%, còn email chỉ 20%. Tỷ lệ phản hồi của tin nhắn tới 45%, của email chỉ 6%.
Với tin nhắn thương hiệu, Báo Điện tử Chính phủ cho biết điện thoại tự nhận diện tên thương hiệu. Vì vậy tin giả hiện chung luồng với tin thật và càng khó phân biệt.
Theo hướng dẫn nhận diện và báo cáo phishing của CISA, dấu hiệu chung của mọi kênh là lời lẽ gấp hoặc gây xúc động. Tin còn đòi thông tin cá nhân, gắn link rút gọn hoặc ghi sai địa chỉ người gửi.
4 phần có mặt trong mọi chiêu lừa qua tin nhắn và email
Mọi chiêu lừa qua tin nhắn và email đều có bốn phần: vai giả mạo, kênh gửi, đòn tâm lý và một hành động kẻ gian cần người nhận làm. Khuôn này gom các dấu hiệu mà Trung tâm An ninh mạng quốc gia Anh (NCSC), CISA, FTC và Bộ Công an cùng cảnh báo. Lời lẽ và kênh có thể đổi, nhưng thiếu một phần thì chiêu lừa không chạy được. Vì thế tách được bốn phần là nhận ra cả biến thể chưa từng gặp.
Kịch bản giả mạo: kẻ gian đóng vai ai
Kẻ gian đóng vai bên mà người nhận đã quen và tin: ngân hàng, thương hiệu lớn, đơn vị giao hàng, cơ quan nhà nước, nhà mạng hoặc người quen. FTC lấy mẫu ngẫu nhiên 1.000 báo cáo lừa đảo qua tin nhắn năm 2024. Năm vai hay gặp nhất, đứng đầu là bên giao hàng, xếp theo thứ tự sau:
- Đơn vị giao hàng: tin giả Bưu chính Mỹ (USPS) báo sự cố giao hàng, chiêu bị báo cáo nhiều nhất.
- Nhà tuyển dụng: lời mời việc làm giả kiểu làm nhiệm vụ nhận tiền (task scam).
- Ngân hàng hoặc Amazon: cảnh báo gian lận giả về một giao dịch đáng ngờ.
- Đơn vị thu phí cầu đường: thông báo nợ phí giả mượn tên SunPass, FasTrak.
- Người lạ nhắn nhầm số: làm quen rồi dẫn sang nền tảng đầu tư giả.
Ở Việt Nam, Bộ Công an nêu các vai công an, viện kiểm sát, tòa án và ngân hàng. Danh sách còn có trường học, bệnh viện, bảo hiểm xã hội, điện lực và nhà mạng. Sau sự cố an ninh mạng tại Trung tâm Thông tin tín dụng quốc gia (CIC) ngày 10/9/2025, Cục Cảnh sát hình sự cảnh báo kẻ gian giả ngân hàng hoặc CIC. Tin giả báo tài khoản bị lộ mật khẩu hoặc có giao dịch lạ.
Theo FTC, kẻ gian thường giả công ty quen như ngân hàng, công ty thẻ tín dụng, công ty điện nước hay ứng dụng thanh toán. Lời đề nghị từ bên quen trông như việc bình thường, nên người nhận bớt nghi ngờ.
Kênh gửi: SMS, tin nhắn hiện tên thương hiệu, email và ứng dụng chat
Kẻ gian dùng bốn kênh chính: SMS thường, tin nhắn hiện tên thương hiệu, email và ứng dụng chat. Mỗi kênh có một điểm yếu riêng để chúng lợi dụng.
- SMS thường: tin đến từ số lạ, kèm link rút gọn khó đoán đích đến. CISA coi link rút gọn không rõ nguồn là dấu hiệu đáng ngờ.
- Tin nhắn hiện tên thương hiệu: kẻ gian dùng trạm BTS giả, tức thiết bị giả làm trạm phát sóng di động. Điện thoại luôn bắt trạm có sóng mạnh nhất, nên máy ở gần bị kéo vào trạm giả. Theo Báo Điện tử Chính phủ, đối tượng chở thiết bị trên ô tô, xe máy tới nơi đông người để phát tin. Chúng còn dùng phần mềm gửi tin hàng loạt qua iMessage tới người dùng iPhone. Trong tháng 3/2023, Bộ Thông tin và Truyền thông khi đó phát hiện 8 vụ dùng trạm BTS giả. Các vụ này xảy ra ở Hà Nội, TP. Hồ Chí Minh, Gia Lai, Quảng Nam và Thanh Hóa.
- Email: theo Microsoft, địa chỉ người gửi chỉ khác một chút so với tên miền chính thức. Link trong thư trỏ tới tên miền lạ.
- Ứng dụng chat: tài khoản lạ sao chép tên, ảnh đại diện Zalo của người quen, như Bộ Công an cảnh báo ở Phú Thọ ngày 4/9/2026. Kẻ gian cũng dùng tài khoản thật của bạn bè đã bị chiếm, theo Trung tâm trợ giúp Facebook của Meta.
Đòn tâm lý: thứ khiến người nhận làm theo
Đòn tâm lý là cảm xúc kẻ gian cố tình gây ra, thường là sợ, gấp hoặc tham. Mục đích là để người nhận hành động trước khi kịp kiểm tra. Theo NCSC Anh, tin nhắn lừa đảo cố làm người nhận hoảng, sợ, hy vọng hoặc tò mò. Tin thường kèm hạn chót ngắn và cảm giác sắp bỏ lỡ.
Microsoft xếp thêm mồi tài chính và mạo danh cơ quan chức năng vào nhóm mánh tâm lý. Khi đang sợ hay vội, người nhận ít khi dừng lại tra số điện thoại hay địa chỉ trang web. Đó là khoảng hở kẻ gian cần.
Hành động kẻ gian cần: bấm link, đưa OTP, chuyển tiền, cài ứng dụng
Chiêu lừa chỉ thành công khi người nhận làm một trong bốn việc kẻ gian đòi: bấm link, đưa mã OTP, chuyển tiền hoặc cài ứng dụng.
- Bấm link: theo FTC, link dẫn tới trang giả để lấy tên đăng nhập và mật khẩu. Cục Cảnh sát hình sự cho biết link còn có thể tải mã độc để chiếm quyền điều khiển thiết bị.
- Đưa OTP: kẻ giả tổng đài ngân hàng hoặc CIC xin mã OTP. Đây là mã ngân hàng dùng để xác nhận chính chủ đang thao tác.
- Chuyển tiền: tiền vào thẳng tài khoản kẻ gian. Công an tỉnh Cao Bằng nhấn mạnh: "Cơ quan Công an không làm việc qua điện thoại, không yêu cầu chuyển tiền để phục vụ điều tra". Cục Cảnh sát hình sự cũng lưu ý cơ quan nhà nước thu tiền phải có hóa đơn, chứng từ theo quy định.
- Cài ứng dụng: theo Bộ Công an, kẻ gian dùng ứng dụng chứa mã độc và phần mềm điều khiển từ xa. Mục tiêu là chiếm tài khoản mạng xã hội, ngân hàng.
Không tổ chức thật nào cần OTP của bạn qua tin nhắn. FTC cho biết công ty hợp pháp không hỏi thông tin tài khoản qua tin nhắn. Meta khẳng định nhân viên của hãng không bao giờ hỏi tiền, mật khẩu hay thông tin thanh toán qua chat, email.
Bộ Công an khuyến cáo không đưa thông tin cá nhân, mật khẩu, OTP cho bất kỳ ai. Người dùng cũng không nên quét mã QR lạ hay cài ứng dụng do người lạ gợi ý.
Một chiêu lừa qua tin nhắn vận hành thế nào từ đầu đến cuối?
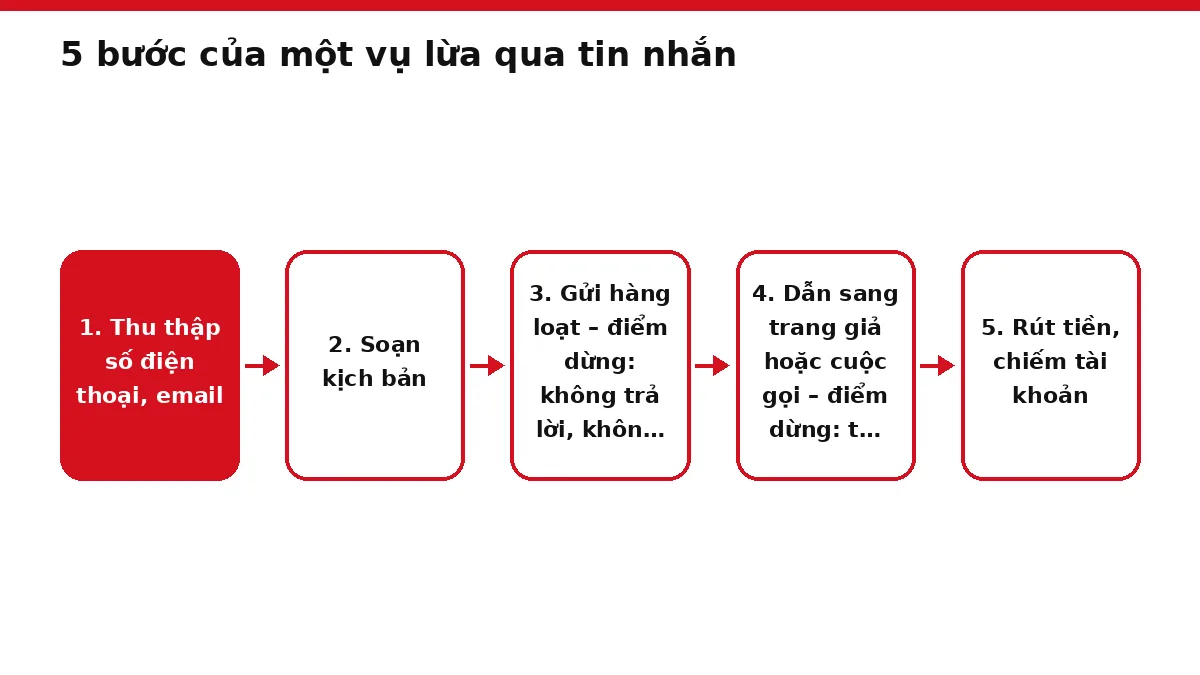
Một chiêu lừa qua tin nhắn đi theo trình tự năm bước. Bốn đòn tâm lý được cài vào nội dung tin để đẩy nạn nhân qua từng bước. Người nhận vẫn có hai chỗ để chặn vụ lừa giữa chừng.
5 bước của một vụ lừa điển hình
Một vụ lừa điển hình đi qua 5 bước, bắt đầu từ danh sách số điện thoại hoặc email và kết thúc khi tiền hay tài khoản bị mất.
- Thu thập danh sách: kẻ gian dùng dữ liệu bị lộ, như dữ liệu mà Cục Cảnh sát hình sự cảnh báo sau sự cố CIC. Ở châu Âu, báo cáo IOCTA 2025 của Europol, cơ quan cảnh sát của Liên minh châu Âu, cho biết dữ liệu đánh cắp được bán số lượng lớn. Nơi bán là các nền tảng tội phạm như một dịch vụ.
- Soạn kịch bản: kẻ gian chọn vai giả mạo, kênh gửi và đòn tâm lý theo khuôn bốn phần.
- Gửi hàng loạt: cùng một nội dung tới rất nhiều số. Chỉ cần một phần nhỏ người nhận làm theo là kẻ gian có lời. Người nhận dừng được ở đây bằng cách không trả lời và không bấm link.
- Dẫn sang trang giả hoặc cuộc gọi: theo FTC, tin giả USPS dẫn tới trang nhái đòi một khoản phí giao lại nhỏ để lấy số thẻ. Tin cảnh báo gian lận giả thì mời gọi lại. Sau đó kẻ giả bộ phận chống gian lận thuyết phục nạn nhân chuyển tiền sang tài khoản "an toàn", thực chất là của chúng. Kẻ gian cũng hay kéo nạn nhân sang Zalo, Telegram, Facebook, theo cảnh báo của Bộ Công an ngày 28/9/2026. Người nhận vẫn dừng được ở đây nếu tự gọi số chính thức của tổ chức.
- Rút tiền, chiếm tài khoản: tiền bị chuyển đi, tài khoản mạng xã hội hoặc ngân hàng bị chiếm. Theo Meta, tài khoản Facebook bị chiếm còn được dùng gửi link lừa tới bạn bè, mở một vòng lừa mới.
Tin nhắn mô phỏng: Tài khoản của bạn vừa có giao dịch bất thường và sẽ bị tạm khóa trong hôm nay. Xác minh ngay tại [đường link giả].
Theo FTC, nạn nhân của chiêu nhắn nhầm số thường mất hàng chục nghìn USD. Tỷ lệ báo cáo lừa đảo qua tin nhắn có kèm mất tiền cũng tăng, từ 4% năm 2021 lên 11% năm 2024.
Tỷ lệ báo cáo lừa đảo qua tin nhắn có mất tiền ở Mỹ
Xem số liệu
| Đơn vị: % | Giá trị |
|---|---|
| 2020 | 5 |
| 2021 | 4 |
| 2022 | 6 |
| 2023 | 9 |
| 2024 | 11 |
4 đòn thao túng tâm lý trong tin nhắn lừa đảo
Tin nhắn lừa đảo dùng 4 đòn thao túng tâm lý: tạo gấp gáp, gây sợ hãi, hứa lợi ích bất ngờ và mượn uy quyền của tổ chức.
- Tạo gấp gáp: NCSC Anh nêu hạn chót ngắn và lời dọa phạt nếu không làm ngay. Tin nhắn mô phỏng: Đơn hàng của bạn sẽ bị hủy nếu không xác nhận trước tối nay.
- Gây sợ hãi: FTC nêu các thông báo về hoạt động đáng ngờ, lần đăng nhập lạ hoặc tài khoản bị tạm giữ vì lỗi thanh toán. Tin nhắn mô phỏng: Phát hiện đăng nhập lạ vào tài khoản của bạn, xác minh tại [đường link giả] để tránh bị khóa.
- Hứa lợi ích bất ngờ: FTC nêu giải thưởng, thẻ quà tặng, phiếu giảm giá không có thật. Tin còn hứa thẻ tín dụng lãi thấp hoặc hỗ trợ trả nợ vay sinh viên. Tin nhắn mô phỏng: Bạn được tặng một phiếu mua hàng, nhận tại [đường link giả].
- Mượn uy quyền: theo NCSC Anh, kẻ gian tự nhận là ngân hàng hoặc cơ quan nhà nước. Bộ Công an cũng nêu các vai công an, tòa án, viện kiểm sát. Tin nhắn mô phỏng: Cơ quan điều tra cần bạn phối hợp xác minh hồ sơ, kết bạn Zalo số này để nhận tài liệu.
Cả bốn đòn có chung một dấu hiệu: đòi hành động ngay và không cho người nhận thời gian kiểm tra. Cách phá đòn cũng giống nhau. NCSC Anh khuyên dừng lại, ngắt liên lạc và liên hệ tổ chức bằng thông tin trên trang chính thức, không dùng số hay địa chỉ trong tin. FTC khuyên gọi số điện thoại hoặc vào trang web mà bạn đã biết là thật.
Tin nhắn giả mạo ngân hàng nhận ra bằng cách nào?
Tin nhắn giả mạo ngân hàng thường có ba điểm: đòi bấm link hoặc đưa OTP, dọa khóa tài khoản và gắn link lạ. Link ấy không thuộc tên miền chính thức của ngân hàng. Từng dấu hiệu và cách tự kiểm tra nằm ở bài dấu hiệu tin nhắn giả mạo ngân hàng.
Email giả mạo thương hiệu lớn lừa người nhận ra sao?
Email giả mạo thương hiệu lớn chép hình thức thư thật và dùng tên miền na ná. Thư báo lỗi tài khoản, hóa đơn hoặc gia hạn dịch vụ, rồi dẫn người nhận tới trang giả. Cách nhận ra từng kiểu thư nằm ở bài email giả mạo thương hiệu lớn.
Chiêu giả mạo đơn hàng và giao nhận
Chiêu giả mạo đơn hàng và giao nhận lợi dụng lúc người nhận đang chờ hàng. Kẻ gian giả bên vận chuyển, bưu điện hoặc sàn thương mại điện tử để đòi phí nhỏ hoặc thông tin thẻ. Chiêu này hiệu quả vì nhiều người đang có đơn hàng thật, nên tin báo giao hàng không gây nghi ngờ.
FTC xếp tin giả sự cố giao hàng ở vị trí số một trong các chiêu tin nhắn bị báo cáo nhiều nhất năm 2024. Ba dạng hay gặp là tin báo bưu kiện bị giữ, email giả bưu điện đòi phí hải quan và lời hứa hoàn tiền đơn hàng.
Tin nhắn giao hàng lừa đảo báo bưu kiện bị giữ lại
Tin nhắn giao hàng lừa đảo báo bưu kiện bị giữ lại vì sai địa chỉ hoặc thiếu phí, rồi dẫn tới trang giả để lấy thông tin thẻ. Nội dung thường ngắn, kèm một link để cập nhật địa chỉ hoặc trả phí.
Theo FTC, khoản phí giao lại chỉ là mồi. Thứ kẻ gian thật sự lấy là số thẻ tín dụng hoặc số an sinh xã hội. USPIS cho biết USPS chỉ gửi tin nhắn hoặc email theo dõi khi khách tự đăng ký bằng mã vận đơn. Các tin đó không chứa link.
Ở Việt Nam, Tổng công ty Bưu điện Việt Nam gửi cập nhật đơn thu hộ (COD), tức đơn người nhận trả tiền khi nhận hàng, qua SMS và Zalo. Bưu tá mặc đồng phục, đeo thẻ và gọi trước khi giao. Họ không bao giờ đòi chuyển khoản hay thanh toán trực tuyến.
Cách kiểm tra an toàn là tự mở ứng dụng My Vietnam Post Plus hoặc trang của bưu điện. Hãy tự gõ địa chỉ thay vì bấm link trong tin. Bưu điện Việt Nam khuyến cáo "tuyệt đối không chuyển tiền/thanh toán bất cứ khoản tiền, cước phí nào khi chưa nhận và xác minh". Đường dây nóng của Bưu điện là 1900545481.
Email giả bưu điện đòi phí hải quan
Email giả bưu điện đòi phí hải quan báo có gói hàng quốc tế cần nộp phí thông quan. Thư nhắm vào người hay mua hàng nước ngoài. Họ quen chuyện hàng phải làm thủ tục, nên lá thư báo vướng hải quan nghe hợp lý.
Bưu điện Việt Nam cho biết thư giả mượn tên Vietnam Post, hãng vận chuyển khác hoặc doanh nghiệp. Thư đòi phí dịch vụ hay phí hải quan qua link đính kèm hoặc trang web giả.
Phí thật không thu theo cách đó. Theo cảnh báo của EMS, khi bưu gửi vướng thủ tục hải quan, EMS gọi từ số cố định để đề nghị bổ sung chứng từ. EMS không bao giờ yêu cầu chuyển tiền vào tài khoản cá nhân của nhân viên. Thuế, phí hải quan do khách tự nộp trực tuyến vào Ngân hàng Nhà nước hoặc tài khoản của EMS ghi trên tờ khai hải quan.
Để xác minh, bạn tra mã vận đơn tại ems.com.vn hoặc vnpost.vn, hoặc gọi đường dây nóng EMS 1900 54 54 33. Một biến thể khác mạo danh "EMS quốc tế", báo bưu kiện chứa hàng cấm bị thu giữ. Kẻ gian dùng lời dọa đó để đòi tiền thông quan và số căn cước.
Lừa đảo hoàn tiền đơn hàng
Lừa đảo hoàn tiền đơn hàng giả nhân viên sàn hoặc cửa hàng báo đơn bị lỗi, rồi hứa hoàn tiền. Kẻ gian dẫn nạn nhân đưa mã xác thực hoặc thông tin ngân hàng. Bộ Công an mô tả chiêu này qua bốn bước:
- Kẻ gian gọi điện xưng nhân viên sàn thương mại điện tử, thương hiệu hoặc đơn vị vận chuyển. Chúng báo sản phẩm bị lỗi, bị cấm hoặc mất an toàn và cần trả hàng ngay.
- Chúng đọc đúng họ tên người mua, tên sản phẩm và thời điểm giao nhận để tạo lòng tin.
- Khi nạn nhân đồng ý trả hàng, chúng chuyển sang Zalo, Telegram hoặc Facebook. Lý do đưa ra là xác minh hoàn tiền, tạo mã thu hồi hay nhận bồi thường.
- Chúng gửi link giả, mã QR hoặc hướng dẫn thao tác trên điện thoại. Mục tiêu là thông tin ngân hàng, mã xác thực hoặc quyền truy cập thiết bị.
Người mua nên tự kiểm tra yêu cầu hoàn tiền ngay trong ứng dụng của sàn hoặc qua kênh chăm sóc khách hàng chính thức. Hoàn tiền thật không cần đưa mã xác thực hay chuyển tiền trước. Bộ Công an khuyến cáo không chuyển bất kỳ khoản nào để nhận hoàn tiền hay bồi thường.
Lừa đảo qua Zalo và Messenger diễn ra thế nào?
Lừa đảo qua Zalo và Messenger diễn ra theo hai hướng. Hướng thứ nhất là tài khoản lạ đóng vai người đáng tin để dẫn dắt trò chuyện. Hướng thứ hai là link nhận quà, bình chọn để chiếm tài khoản. Khác SMS, ứng dụng chat cho phép trò chuyện qua lại, có ảnh đại diện và tên quen, nên lòng tin được dựng dần qua từng tin.
Mạng xã hội là cửa vào lớn hơn nhiều so với tin nhắn. Theo Data Spotlight của FTC ngày 27/4/2026, lừa đảo bắt đầu trên mạng xã hội gây thiệt hại được báo cáo 2,1 tỷ USD năm 2025 ở Mỹ.
Năm đó, mạng xã hội là kênh tiếp cận đầu tiên của 28% báo cáo có mất tiền, chỉ sau trang web hoặc ứng dụng. Tin nhắn chỉ chiếm 7%, bằng một phần tư mạng xã hội.
Kênh tiếp cận đầu tiên trong báo cáo lừa đảo có mất tiền ở Mỹ năm 2025
Xem số liệu
| Đơn vị: % | Giá trị |
|---|---|
| Trang web hoặc ứng dụng | 31 |
| Mạng xã hội | 28 |
| Cuộc gọi | 11 |
| 10 | |
| Tin nhắn | 7 |
Tài khoản lạ đóng vai cơ quan, nhân viên hỗ trợ, người quen
Tài khoản lạ trên Zalo và Messenger thường đóng ba vai: cơ quan nhà nước, nhân viên hỗ trợ của nền tảng hoặc ngân hàng, và người quen đổi tài khoản.
- Cơ quan nhà nước: ngày 24/3/2026, một phụ nữ 35 tuổi ở xã Đông Khê (Cao Bằng) nhận cuộc gọi của người xưng công an tỉnh. Người này nói bà liên quan một vụ rửa tiền 21,6 tỷ đồng. Đối tượng đọc đúng số căn cước rồi đòi kết bạn Zalo, Messenger để gửi "tài liệu". Sáng 25/3, bà đến trình báo. Theo cảnh báo của Bộ Công an ngày 26/11/2025, cơ quan nhà nước gửi giấy triệu tập bằng văn bản. Các cơ quan này không làm việc chính thức qua điện thoại hay mạng xã hội. Tin nhắn mô phỏng: Đây là cán bộ điều tra, bạn cần kết bạn tài khoản này để nhận lệnh triệu tập.
- Nhân viên hỗ trợ: FBI IC3 cảnh báo ngày 20/7/2026 về kẻ giả nhân viên FBI liên hệ qua Facebook Messenger, Telegram. Chúng gửi link "cập nhật" đơn khiếu nại của nạn nhân. Trong khi đó, IC3 không liên hệ người dân qua điện thoại, email, mạng xã hội hay chat. Tin nhắn mô phỏng: Bộ phận hỗ trợ cần bạn xác minh tài khoản qua [đường link giả] để tránh bị khóa.
- Người quen: kẻ gian sao chép tên, ảnh Zalo của người thân để hỏi vay tiền. Kiểu giả người thân hỏi vay tiền qua Zalo có bài phân tích riêng. Tin nhắn mô phỏng: Đổi tài khoản Zalo mới rồi, đang cần gấp một khoản, chuyển giúp trước được không?
Cách kiểm tra đơn giản nhất là gọi lại số điện thoại đã lưu hoặc gặp trực tiếp, theo Bộ Công an. Không nên dựa vào tên, ảnh hay nội dung chat, và không chuyển tiền theo ảnh chụp màn hình. Nhận cuộc gọi tự xưng công an, tòa án hay viện kiểm sát thì cúp máy và báo gia đình hoặc công an địa phương.
Link bình chọn, nhận quà dùng để chiếm tài khoản
Link bình chọn và nhận quà dẫn người nhận tới trang đăng nhập giả của Facebook hoặc ứng dụng chat. Nhập thông tin đăng nhập ở đó là mất tài khoản. Chiêu chiếm tài khoản thường đi qua bốn bước, phần lớn theo mô tả của Meta:
- Lời nhờ bình chọn, nhận quà hay một bài báo giật gân được gửi từ tài khoản bạn bè đã bị chiếm. Meta nêu ví dụ link lừa kèm tin giả về người nổi tiếng qua đời.
- Link dẫn tới trang chép giao diện đăng nhập Facebook.
- Người nhận nhập tên đăng nhập và mật khẩu. Kẻ gian dùng chính thông tin đó để chiếm tài khoản.
- Tài khoản vừa bị chiếm gửi tiếp link tới danh bạ. Chủ tài khoản không đăng nhập được, bạn bè nhận tin nhắn lạ, tài khoản tự theo dõi trang lạ.
Meta và Bộ Công an cùng khuyên bật xác thực hai lớp và thường xuyên kiểm tra lịch sử đăng nhập. Các bước để bật xác thực hai bước nằm ở bài riêng.
Đường liên kết dẫn tới trang đăng nhập giả hoạt động ra sao?
Đường liên kết dẫn tới trang đăng nhập giả mở ra một trang chép giao diện thật trên tên miền khác. Trang này ghi lại mật khẩu và mã xác thực người dùng nhập vào. Cơ chế chi tiết nằm ở bài đường liên kết dẫn tới trang đăng nhập giả. Vai trò của trình quản lý mật khẩu và khóa bảo mật có bài riêng.
Kẻ gian dùng AI để viết tin nhắn lừa đảo như thế nào?
Kẻ gian dùng AI tạo sinh, tức công cụ tự viết chữ hoặc tạo ảnh theo yêu cầu, để soạn tin lừa đảo trơn tru. Công cụ này còn dịch tin sang nhiều thứ tiếng và cá nhân hóa cho từng người nhận.
Theo thông báo I-120324-PSA ngày 3/12/2024 của FBI IC3, AI giúp tội phạm viết tin nhanh hơn để tiếp cận nhiều người hơn. AI còn tạo hàng loạt hồ sơ mạng xã hội giả. Tội phạm gắn cả chatbot vào trang lừa để dụ người dùng bấm link độc.
Ở châu Âu, báo cáo IOCTA 2025 của Europol cho biết tội phạm dùng AI tạo sinh ngày càng nhiều. Trong đó có mô hình ngôn ngữ lớn, tức loại AI chuyên xử lý văn bản. Chúng dùng AI để chỉnh tin lừa theo bối cảnh văn hóa và chi tiết cá nhân của nạn nhân.
Theo Cơ quan An ninh mạng Liên minh châu Âu (ENISA), phishing có AI hỗ trợ được cho là chiếm hơn 80% các vụ tấn công nhắm vào con người. Đó là các vụ lừa người dùng thay vì phá hệ thống, tính trên toàn cầu đến đầu năm 2025.
Ở Việt Nam, Bộ Công an cũng cảnh báo kẻ gian dùng AI để tạo lòng tin. Chúng còn dùng deepfake, tức video và giọng nói giả, cùng công cụ nhân bản giọng nói.
Vì sao không thể dựa vào lỗi chính tả để nhận ra lừa đảo nữa?
Lỗi chính tả không còn là dấu hiệu đáng tin vì công cụ AI viết được văn bản trơn tru, không lỗi. Lời khuyên soi lỗi chính tả từng có cơ sở. Một thông báo năm 2020 của FBI IC3 về email tống tiền vẫn mô tả loại thư này thường sai ngữ pháp.
Năm 2024, IC3 cảnh báo công cụ AI có thể sửa những lỗi của con người vốn là dấu hiệu lừa đảo. Tội phạm ở nước ngoài còn dùng công cụ dịch AI để hạn chế lỗi ngữ pháp, chính tả khi nhắm vào nạn nhân ở Mỹ.
CISA cũng viết rằng lỗi ngữ pháp, chính tả từng là dấu hiệu phổ biến. Trong thời AI, một số email có ngữ pháp và chính tả hoàn hảo, nên người nhận cần nhìn vào dấu hiệu khác. Dấu hiệu khác nằm trong khuôn bốn phần: ai đòi bạn làm gì, gửi từ địa chỉ nào, link dẫn đi đâu, lời lẽ có ép bạn vội không.
Tin nhắn cá nhân hóa theo từng người nhận
Tin nhắn cá nhân hóa ghép tên, nơi làm việc, đơn hàng gần đây hoặc tên người quen của nạn nhân vào nội dung. Nhờ vậy lời lừa có vẻ chỉ người thật mới biết. Dữ liệu đến từ các vụ lộ dữ liệu và từ thông tin người dùng tự công khai trên mạng xã hội.
Europol cho biết thông tin đăng nhập và tài khoản cá nhân bị bán số lượng lớn. Dữ liệu này được dùng để tống tiền và đánh cắp danh tính. AI giúp ghép các chi tiết đó vào tin nhắn cho rất nhiều người cùng lúc.
Tin nhắn mô phỏng: Chào anh, đơn hàng anh đặt hôm qua bị lỗi, bên em cần anh xác nhận hoàn tiền tại [đường link giả].
Trong các vụ Bộ Công an cảnh báo, kẻ gian đọc đúng cả tên sản phẩm lẫn số căn cước của nạn nhân. Vì vậy, biết đúng tên hay đơn hàng của bạn không chứng minh tin nhắn là thật. NCSC Anh khuyên hạn chế thông tin cá nhân chia sẻ trên mạng và rà lại cài đặt quyền riêng tư mạng xã hội.
Email tống tiền dọa phát tán hình ảnh riêng tư: dọa thật hay dọa suông?
Phần lớn email tống tiền dọa phát tán hình ảnh riêng tư là dọa suông. Kẻ gửi không có hình ảnh nào và chỉ dựa vào dữ liệu bị lộ để làm thư có vẻ thật. Theo cảnh báo của FTC ngày 29/4/2020, những lời tự nhận đã vào được máy tính hay webcam của người nhận chỉ là lời nói suông.
Thư thường viết theo một khuôn quen. FBI IC3 mô tả kẻ gửi tự nhận đã cài phần mềm gián điệp hoặc quay video người nhận. Chúng dọa gửi cho gia đình, bạn bè, đồng nghiệp và danh bạ mạng xã hội. Thư thường cho hạn khoảng 48 giờ và đòi trả bằng Bitcoin, một loại tiền mã hóa.
Để thư trông đáng tin, kẻ gửi chèn tên người dùng hoặc mật khẩu thật của người nhận. Chi tiết này thường làm người nhận hoảng nhất.
Vì sao trong thư có mật khẩu cũ của bạn?
Mật khẩu trong thư thường lấy từ các vụ rò rỉ dữ liệu cũ đã bị rao bán, không phải do máy của bạn bị xâm nhập. FTC giải thích địa chỉ email của người nhận có thể đã nằm trong một vụ rò rỉ dữ liệu. Vì thế kẻ gian có thể biết thật một mật khẩu cũ hoặc mới và đưa vào thư làm bằng chứng. Mật khẩu ấy có thể bạn đã thôi dùng, nhưng nếu nó vẫn đang dùng ở đâu đó thì rủi ro là thật.
FTC khuyên đổi ngay mật khẩu xuất hiện trong thư và cân nhắc đổi các mật khẩu khác. FBI IC3 khuyên dùng mật khẩu mạnh, riêng cho từng trang web. Nguồn gốc của dữ liệu bị lộ trong các vụ rò rỉ nằm ở một bài riêng. Cách đổi mật khẩu và bật xác thực hai bước nằm ở bài khác.
Vì sao không nên trả tiền?
Không nên trả tiền vì kẻ gửi thường không có gì để phát tán. Khoản tiền chỉ nuôi thêm hoạt động tội phạm, còn cách xử lý đúng không tốn đồng nào.
- Không có gì để phát tán: FTC xác định lời nhận đã vào được máy hay webcam là nói suông.
- Tiền trả tiếp sức cho tội phạm: FBI IC3 khuyên không trả vì khoản tiền này có thể tiếp sức cho hoạt động phạm tội.
- Việc cần làm không mất phí: FTC khuyên dừng lại, không trả, xóa thư và báo cáo tại ReportFraud.ftc.gov.
Với lá thư, bạn không trả lời người gửi lạ, báo cáo rồi xóa. Nếu lời dọa liên quan trẻ em, IC3 hướng dẫn báo cho Trung tâm quốc gia về trẻ em mất tích và bị bóc lột (NCMEC) của Mỹ. Người đang gặp nguy hiểm gọi 911 hoặc cảnh sát địa phương. Ở Việt Nam, Bộ Công an khuyên báo ngay gia đình hoặc công an địa phương khi bị đe dọa.
Cách báo cáo tin nhắn lừa đảo
Báo cáo tin nhắn lừa đảo là chuyển tiếp hoặc khai báo nội dung lừa đảo cho nhà mạng hoặc cơ quan chức năng. Họ dùng báo cáo để chặn người gửi và cảnh báo người khác.
Theo FTC, phần lớn vụ lừa đảo không được báo cáo. Một nghiên cứu FTC nêu cho thấy chỉ 4,8% người gặp lừa đảo đại trà khiếu nại tới Better Business Bureau hoặc cơ quan nhà nước. Mỗi nước có kênh riêng, và riêng Mỹ có ba kênh cho ba tình huống khác nhau.
| Nơi | Kênh báo cáo | Gửi gì | Khi nào dùng |
|---|---|---|---|
| Việt Nam | Tin nhắn miễn phí tới 156 hoặc 5656, gọi 156 | Cú pháp S, V hoặc LD kèm số điện thoại và nội dung | Nhận tin nhắn rác, cuộc gọi rác hoặc cuộc gọi có dấu hiệu lừa đảo |
| Mỹ, Anh | Số 7726 | Chuyển tiếp nguyên tin nhắn | Nhận tin nhắn đáng ngờ trên điện thoại |
| Mỹ | ReportFraud.ftc.gov | Mô tả vụ lừa đảo, phishing | Gặp bất kỳ vụ lừa đảo nào |
| Anh | report@phishing.gov.uk | Chuyển tiếp email đáng ngờ | Nhận email lừa đảo |
| Mỹ (nhận cả đơn từ nước khác) | ic3.gov | Thông tin giao dịch, đối tượng, mô tả sự việc | Đã bị ảnh hưởng hoặc mất tiền vì tội phạm mạng |
Báo cáo tin nhắn và email lừa đảo tại Việt Nam
Tại Việt Nam, tin nhắn rác và lừa đảo được phản ánh miễn phí qua đầu số 156 hoặc 5656. Trang web đáng ngờ thì tra qua 156 hoặc tracuutenmien.gov.vn. Theo thông báo của Bộ Thông tin và Truyền thông (cũ) đăng trên trang Bộ Khoa học và Công nghệ, đầu số 156 chạy thử từ 1/11/2022. Đầu số này dùng chung cho mọi nhà mạng cố định và di động, song song với 5656.
- Phản ánh tin nhắn rác: soạn S [số điện thoại phát tán] [nội dung] gửi 156 hoặc 5656, miễn phí.
- Phản ánh cuộc gọi: soạn V [số điện thoại] [nội dung] với cuộc gọi rác. Với cuộc gọi có dấu hiệu lừa đảo, soạn LD [số điện thoại] [nội dung]. Gọi 156 cũng miễn phí cước.
- Sau phản ánh: nhà mạng xác minh thuê bao. Thuê bao sai quy định lần lượt bị tạm dừng chiều gọi đi, tạm dừng hai chiều rồi thanh lý hợp đồng theo Nghị định 49/2017/NĐ-CP.
- Kiểm tra trang web, tên miền: theo Báo Điện tử Chính phủ, gửi tin nhắn miễn phí tới 156 hoặc tra tại tracuutenmien.gov.vn.
- Đã mất tiền: theo Bộ Công an, hãy dừng giao dịch và liên hệ ngân hàng khóa tài khoản khi cần. Lưu lại tin nhắn, số điện thoại, lịch sử giao dịch rồi trình báo công an gần nhất.
Chuyển tiếp tin nhắn lừa đảo tới 7726 ở Mỹ và Anh
Ở Mỹ và Anh, người dùng chuyển tiếp tin nhắn lừa đảo tới số 7726 để nhà mạng chặn người gửi. Con số 7726 ứng với chữ SPAM trên bàn phím điện thoại.
- Sao chép nội dung hoặc chuyển tiếp nguyên tin nhắn tới 7726. Theo FTC, nhà mạng dùng báo cáo để phát hiện và chặn tin tương tự.
- Ở Mỹ, người dùng có thể báo tin rác ngay trong ứng dụng Tin nhắn của Apple hoặc Google Messages.
- Ở Anh, theo hướng dẫn của Chính phủ Anh (GOV.UK), dịch vụ 7726 miễn phí và tin được chuyển cho nhà mạng di động.
- Với tin giả USPS, USPIS đề nghị gửi thêm email tới spam@uspis.gov. Email chép nội dung tin, kèm ảnh chụp số gửi và ngày gửi. Người báo ghi rõ đã bấm link, mất tiền hay đưa thông tin chưa.
Báo cáo lừa đảo cho FTC
Người ở Mỹ báo cáo lừa đảo cho FTC qua trang ReportFraud.ftc.gov. FTC đề nghị báo mọi vụ lừa đảo và phishing tại đây. Ai đã lỡ đưa thông tin nhạy cảm thì vào IdentityTheft.gov để nhận các bước xử lý theo đúng loại thông tin bị mất.
Báo cáo email lừa đảo ở Anh
Ở Anh, email lừa đảo được chuyển tiếp tới report@phishing.gov.uk, địa chỉ do NCSC tiếp nhận và điều tra, để gỡ trang và địa chỉ lừa đảo. Theo trang hướng dẫn báo cáo email lừa đảo của NCSC, cơ quan này phân tích thư cùng các trang được dẫn tới. NCSC làm việc với nhà cung cấp lưu trữ để gỡ link độc. Báo cáo có thể được chia sẻ với Cơ quan Tội phạm Quốc gia (NCA) và Cảnh sát Thành phố London.
NCSC không báo lại kết quả cho người gửi nhưng xử lý mọi báo cáo. Tính đến tháng 7/2026, cơ quan này đã gỡ 454,8 nghìn đường link lừa đảo. Thư đã nằm trong hộp thư rác thì không cần chuyển tiếp.
Ai đã mất tiền hoặc bị hack ở Anh và xứ Wales thì báo Report Fraud, trực tuyến hoặc qua số 0300 123 2040, theo GOV.UK. NCSC cho biết Report Fraud phục vụ cả Bắc Ireland, tại địa chỉ reportfraud.police.uk. Ở Scotland, người dân báo Police Scotland qua số 101.
Khiếu nại lên IC3 khi đã mất tiền
Nạn nhân đã mất tiền vì lừa đảo trên mạng nộp khiếu nại lên Trung tâm khiếu nại tội phạm Internet của FBI (IC3) tại ic3.gov. IC3 là đầu mối nhận khiếu nại tội phạm có yếu tố mạng. Cơ quan này khuyên nộp đơn cả khi chưa chắc vụ việc có đủ điều kiện.
Theo trang hỏi đáp của IC3, đơn của người ở nước khác và đơn về đối tượng ở nước khác vẫn được nhận. Vì vậy người đọc ở Việt Nam cũng nộp được. Người khác có thể nộp thay.
Đơn cần thông tin người khiếu nại và thông tin tài chính: tài khoản, ngày và số tiền giao dịch, người nhận tiền, tổng thiệt hại. Đơn cũng cần thông tin đối tượng như tên, số điện thoại, email, trang web và địa chỉ IP, tức địa chỉ mạng của thiết bị. Kèm theo là phần mô tả sự việc và tiêu đề email nếu có. IC3 không nhận tệp đính kèm, nên bằng chứng gốc cần được giữ ở nơi an toàn.
IC3 không tự điều tra mà chuyển đơn tới cơ quan thực thi pháp luật. Cơ quan này không bảo đảm phản hồi và chỉ trong một số trường hợp mới phong tỏa được tiền bị đánh cắp. IC3 cũng không bao giờ đòi phí thu hồi tiền. Hướng dẫn cần làm gì ngay khi đã mất tiền nằm ở bài riêng.
Làm sao nhận ra một biến thể lừa đảo chưa từng gặp?
Một biến thể lừa đảo chưa từng gặp vẫn nhận ra được nếu bạn tách tin thành bốn phần và tự hỏi năm câu trước khi làm theo. Năm câu này dựa trên câu hỏi tự kiểm tra của FTC và NCSC Anh, dùng được cho mọi kênh mà không cần soi lỗi chính tả.
- Người gửi là ai, và bạn có tự liên hệ được với họ qua số điện thoại hoặc trang web đã biết là thật không? FTC gợi ý tự hỏi mình có tài khoản với công ty đó hoặc có quen người nhắn không.
- Tin có đến đúng kênh mà tổ chức đó vẫn dùng không, và bạn có đang chờ tin này không?
- Tin có khiến bạn sợ, vội hoặc tham, có hạn chót ngắn hay chào thứ khan hiếm không?
- Tin đòi bạn làm gì: bấm link, đưa OTP, chuyển tiền hay cài ứng dụng?
- Nếu không làm ngay, bạn có thật sự chịu thiệt hại nào không?
Chỉ cần một câu trả lời đáng ngờ là đủ để dừng lại và xác minh qua kênh tự tìm. CISA tóm việc cần làm thành ba bước: nhận ra, không bấm, xóa. Người nhận không trả lời, không bấm cả link hủy đăng ký và tự gõ địa chỉ trang web của công ty khi cần kiểm tra.
Thiếu hành động của người nhận thì chiêu lừa nào cũng hỏng, nên dừng lại kiểm tra là cách chặn hiệu quả nhất. Cách nhận ra từng nhóm chiêu nằm ở các bài về tin nhắn giả mạo ngân hàng, email giả thương hiệu lớn và trang đăng nhập giả.
Cách đọc số liệu: số của FTC và IC3 là số người dân ở Mỹ tự báo về, nên thấp hơn thiệt hại thật. Con số 55,5 tỷ USD là thiệt hại phơi nhiễm theo cách IC3 tự tính, cộng dồn từ tháng 10/2013 đến tháng 12/2023. Tỷ lệ mở và phản hồi tin nhắn là ước tính năm 2022 của FCC.