Bộ bảo vệ cơ bản cho mỗi tài khoản gồm hai thứ: một mật khẩu dài chỉ dùng cho riêng tài khoản đó, và một lớp 2FA (two-factor authentication, tức xác thực hai yếu tố). Mỗi bằng chứng đăng nhập như mật khẩu, mã số hay vân tay gọi là một yếu tố xác thực.
Xác thực hai bước là gì và vì sao chặn được kẻ gian
Xác thực hai bước là lớp kiểm tra thứ hai sau mật khẩu. Mật khẩu bị lộ thôi chưa đủ để đăng nhập, vì kẻ gian còn cần thứ nằm trong tay hoặc trên người chủ tài khoản. Google gọi tính năng này là Xác minh 2 bước, một lớp bảo mật thêm để giữ tài khoản khi mật khẩu bị lộ.
Mật khẩu đứng một mình dễ thất thủ. Nó có thể nằm trong dữ liệu bị rò rỉ, bị đoán vì quá phổ biến, hoặc bị gõ nhầm vào trang giả. Theo Apple, xác thực hai yếu tố của Tài khoản Apple chặn người không có thiết bị hay số điện thoại của chủ tài khoản, kể cả khi người đó biết mật khẩu.
Trang More than a Password của Cơ quan An ninh mạng và Hạ tầng Hoa Kỳ (CISA) cho biết người bật MFA, tức xác thực đa yếu tố, khó bị hack hơn đáng kể. Lớp thứ hai không chặn được mọi thứ. Kẻ gian vẫn có thể lừa bạn đọc mã cho chúng, hoặc dựng trang giả chuyển tiếp mã đó.
Ba nhóm yếu tố: thứ bạn biết, thứ bạn có, thứ thuộc về bạn
Mọi cách xác thực đều thuộc một trong ba nhóm: thứ bạn biết, thứ bạn có và thứ thuộc về bạn. CISA và bộ hướng dẫn NIST SP 800-63B-4, bản NIST ban hành ngày 31/7/2025, dùng cùng cách chia này.
- Thứ bạn biết: mật khẩu email, mã PIN mở điện thoại, mật khẩu đăng nhập ứng dụng ngân hàng. Nhóm này có thể bị lộ hoặc bị đoán, và đã lộ thì ai cũng dùng được.
- Thứ bạn có: điện thoại nhận mã SMS, ứng dụng tạo mã như Smart OTP hay Google Authenticator, khóa bảo mật cắm cổng USB. NIST xếp vào nhóm này cả mã tra cứu in sẵn, thiết bị tạo mã dùng một lần (OTP) và thiết bị mật mã. Nhóm này có thể bị mất hoặc bị lấy cắp.
- Thứ thuộc về bạn: vân tay, khuôn mặt. NIST không công nhận sinh trắc học, tức đặc điểm cơ thể dùng để nhận diện, là yếu tố tự thân. Nó chỉ dùng được trong xác thực đa yếu tố, gắn với một thiết bị vật lý, và hệ thống luôn phải có lựa chọn không dùng sinh trắc học.
Hai yếu tố phải thuộc hai nhóm khác nhau mới tính là xác thực hai bước thật. Mật khẩu cộng câu hỏi bảo mật chỉ là hai thứ bạn biết, nên vẫn nằm trong một nhóm.
Một lần đăng nhập có xác thực hai bước diễn ra thế nào
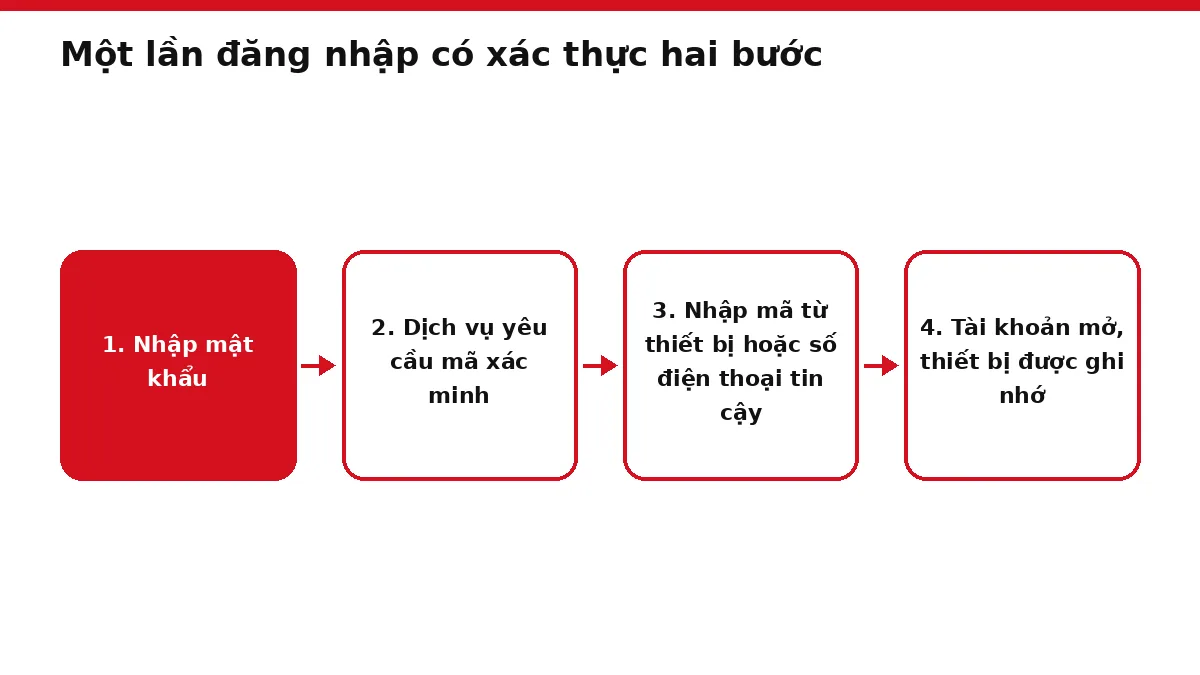
Một lần đăng nhập có 2FA gồm bốn bước. Bạn nhập mật khẩu, dịch vụ đòi yếu tố thứ hai, bạn đưa mã hoặc bấm xác nhận trên thiết bị, rồi tài khoản mở ra. Dịch vụ có thể ghi nhớ thiết bị đó cho lần sau. Với Tài khoản Apple, mã xác minh gồm 6 chữ số, theo trang hỗ trợ của Apple.
- Bạn nhập mật khẩu Tài khoản Apple trên thiết bị mới hoặc trên trình duyệt web.
- Dịch vụ yêu cầu một mã xác minh gồm 6 chữ số.
- Mã tự hiện trên thiết bị tin cậy của bạn, hoặc gửi tới số điện thoại tin cậy. Bạn nhập mã đó.
- Tài khoản mở ra. Thiết bị đã đăng nhập không bị hỏi mã lại, trừ khi bạn đăng xuất hoàn toàn, xóa thiết bị hoặc phải đổi mật khẩu vì lý do bảo mật.
Google có tùy chọn "Không hỏi lại trên thiết bị này" để bỏ bước thứ hai trên máy đó. Google khuyên chỉ chọn với thiết bị cá nhân, không chọn trên máy dùng chung như máy ở công ty hay quán net.
Với Microsoft, đã bật xác minh hai bước thì luôn cần hai dạng nhận dạng. Muốn đặt lại mật khẩu, bạn phải dùng hai mã gửi tới hai phương thức liên hệ khác nhau.
Xác thực đa yếu tố MFA là gì, khác xác thực hai bước ở đâu
Xác thực đa yếu tố (MFA, viết tắt của multi-factor authentication) là cách đăng nhập dùng từ hai yếu tố trở lên. Vì vậy 2FA là một dạng MFA, và với người dùng thông thường, hai khái niệm gần như trùng nhau. Theo CISA, MFA là cách bảo vệ tài khoản nhiều lớp, đòi ít nhất hai yếu tố trước khi cho truy cập.
Tài liệu tiếng Anh dùng lẫn nhiều tên vì mỗi hãng đặt tên riêng cho tính năng của mình. Microsoft gọi là "two-step verification" và ghi rằng đôi khi người ta gọi nó là xác thực đa yếu tố. Google dùng tên Xác minh 2 bước, còn Apple gọi là xác thực hai yếu tố. Khác biệt thật chỉ nằm ở số yếu tố tối thiểu: 2FA dùng đúng hai, MFA dùng từ hai trở lên.
| Tên gọi | Số yếu tố | Ví dụ |
|---|---|---|
| 2FA (xác thực hai yếu tố) | Đúng hai yếu tố, thuộc hai nhóm khác nhau | Apple dùng tên "two-factor authentication" cho Tài khoản Apple; Google ghi Xác minh 2 bước còn gọi là xác thực hai yếu tố |
| MFA (xác thực đa yếu tố) | Từ hai yếu tố trở lên | Tên CISA dùng trong trang More than a Password |
| Xác minh hai bước (tên gọi của dịch vụ) | Hai bước khi đăng nhập | Google gọi là Xác minh 2 bước; Microsoft gọi là "two-step verification" |
Ở ngân hàng, người Việt đã quen với hai yếu tố. Theo Vietcombank, phần lớn giao dịch ngân hàng điện tử cần thông tin do khách đặt, như mã PIN, mật khẩu, vân tay hay FaceID, cộng một mã OTP. Chuyển tiền vượt ngưỡng còn phải so khớp sinh trắc học theo quy định của Ngân hàng Nhà nước.
Với người dùng cá nhân, loại yếu tố quan trọng hơn số yếu tố. NIST đo điều này bằng khả năng chống lừa đảo (phishing-resistant): giao thức không để bí mật đăng nhập và kết quả xác thực lọt sang bên xác minh giả mạo, dù người dùng có cảnh giác hay không. Mã OTP và mã gửi qua kênh khác như tin nhắn đều phải nhập tay, nên NIST không coi chúng là chống lừa đảo.
Thang bảo vệ tài khoản: 6 cách đăng nhập xếp từ yếu đến mạnh
Xếp từ yếu đến mạnh, sáu cách đăng nhập phổ biến gồm: chỉ mật khẩu, mã SMS, lời nhắc trên điện thoại, mã từ ứng dụng, passkey và khóa bảo mật vật lý. Hai cách cuối dựa trên chuẩn đăng nhập FIDO. Đó là hai cách duy nhất mà trang lừa đảo không lấy được bí mật đăng nhập.
Thang dựa trên hai câu hỏi: kẻ gian cần có gì để vượt qua, và cách đó có bị trang giả đánh lừa không. Theo khuyến nghị của CISA, NIST, FIDO Alliance và Google, chỉ hai bậc trên cùng chống được trang lừa đảo.
| Cách đăng nhập | Kẻ gian cần có gì để vượt qua | Có chống được trang lừa đảo không | Hợp với tài khoản nào |
|---|---|---|---|
| 1. Chỉ mật khẩu | Chỉ cần mật khẩu, lấy từ dữ liệu rò rỉ, danh sách mật khẩu phổ biến hoặc trang giả | Không | Không nên để tài khoản quan trọng chỉ có lớp này |
| 2. Mật khẩu + mã SMS hoặc cuộc gọi | Mật khẩu cộng mã, lấy bằng cách lừa đọc mã, chiếm SIM hoặc khai thác lỗ hổng giao thức SS7 | Không; NIST xếp SMS và cuộc gọi vào nhóm phương thức bị hạn chế | Bậc khởi đầu khi dịch vụ không có lựa chọn khác |
| 3. Mật khẩu + lời nhắc trên điện thoại (push) | Mật khẩu cộng một lần bấm chấp nhận, thường bằng cách dội lời nhắc liên tục; loại có so số buộc nhập con số hiện trên màn hình đăng nhập | Không; CISA coi so số là biện pháp tạm thời, yếu hơn MFA chống lừa đảo | Tài khoản thông thường; ưu tiên loại có so số |
| 4. Mật khẩu + mã từ ứng dụng sinh mã | Mật khẩu cộng mã đang hiện trên máy, lấy bằng cách lừa đọc mã hoặc trang giả chuyển tiếp | Không; NIST không coi mã OTP nhập tay là chống lừa đảo | Thay SMS cho email, mạng xã hội, ứng dụng nhắn tin |
| 5. Passkey | Thiết bị đã mở khóa của bạn, hoặc tài khoản đám mây đồng bộ passkey | Có; mỗi passkey chỉ dùng cho đúng một trang hoặc dịch vụ | Email chính và mọi tài khoản đã hỗ trợ |
| 6. Khóa bảo mật vật lý (FIDO2) | Cầm được chiếc khóa trong tay | Có; FIDO Alliance coi passkey gắn trong khóa phần cứng đời mới là mức đảm bảo cao nhất | Tài khoản giữ tiền, dữ liệu nhạy cảm, người dễ bị nhắm tới |
Mã SMS đứng gần cuối vì nó đi qua số điện thoại. Google cho biết mã qua tin nhắn hoặc cuộc gọi dễ bị tấn công qua số điện thoại hơn các phương thức khác.
Lời nhắc trên điện thoại thì dễ bị dội. Tài liệu Implementing Phishing-Resistant MFA mà CISA phát hành tháng 10/2022 mô tả cách kẻ gian gửi liên tục yêu cầu xác nhận tới khi người dùng bấm chấp nhận một lần. Trong thông báo ngày 31/10/2022, CISA gọi so số là một trong những biện pháp tạm thời tốt nhất chống kiểu dội này.
Passkey và khóa vật lý đứng trên cùng vì chúng dùng chuẩn FIDO. CISA viết: "The only widely available phishing-resistant authentication is FIDO/WebAuthn authentication." Câu này nghĩa là FIDO/WebAuthn là cách xác thực chống lừa đảo duy nhất đang được dùng rộng rãi. Nếu người dùng lỡ đăng nhập vào trang giả, giao thức FIDO sẽ chặn lần đăng nhập đó.
Người dùng phổ thông nên đứng ít nhất ở bậc mã từ ứng dụng cho email chính, rồi lên passkey khi dịch vụ hỗ trợ.
Đặt mật khẩu mạnh mà dễ nhớ
Mật khẩu mạnh là mật khẩu dài, khó đoán và chỉ dùng cho một tài khoản. Độ dài quan trọng hơn ký tự lạ. NIST yêu cầu hệ thống không bắt người dùng trộn các loại ký tự, và nên cho phép mật khẩu dài ít nhất 64 ký tự.
Mật khẩu tốt vẫn cần khi đã bật 2FA, vì đó là lớp đầu tiên kẻ gian phải vượt. Theo NIST, mật khẩu dùng một mình phải dài từ 15 ký tự, còn mật khẩu đi kèm lớp thứ hai thì từ 8 ký tự. NIST còn yêu cầu hệ thống so mật khẩu mới với danh sách mật khẩu hay dùng, dễ đoán hoặc đã bị lộ. Hệ thống cũng nên có tùy chọn hiện mật khẩu khi đang gõ.
Cách tạo cụm mật khẩu dài, riêng cho từng tài khoản
Cụm mật khẩu (passphrase) là vài từ ngẫu nhiên ghép lại, vừa dài vừa dễ nhớ hơn một dãy ký tự lộn xộn. NCSC, cơ quan an ninh mạng quốc gia của Anh, khuyên ghép ba từ ngẫu nhiên nhưng dễ nhớ làm mật khẩu.
- Chọn ba đến năm từ không liên quan tới nhau và tới bạn. NCSC khuyên tránh chi tiết dễ đoán như tên người, đội bóng địa phương hay ban nhạc yêu thích. Câu thơ và lời bài hát nổi tiếng cũng nên tránh vì đó là chuỗi quen thuộc.
- Ghép các từ thành một cụm dài ít nhất 15 ký tự, mức NIST yêu cầu khi mật khẩu là lớp bảo vệ duy nhất. Từ tiếng Việt không dấu vẫn dùng được, miễn là bạn chọn từ ngẫu nhiên.
- Không thêm năm sinh, tên người thân hay thay chữ bằng ký hiệu vào cụm. NIST đã bỏ quy tắc bắt trộn loại ký tự và yêu cầu hệ thống chặn các từ gắn với ngữ cảnh của người dùng.
- Mỗi tài khoản một cụm riêng. Khi số tài khoản tăng lên, hãy giao việc ghi nhớ cho trình quản lý mật khẩu.
Ví dụ: bốn từ "ca heo", "ban chai", "mua phun", "den pin" ghép thành caheobanchaimuaphundenpin, dài 25 ký tự. Chuỗi này chỉ để minh họa, đừng dùng làm mật khẩu thật.
Những mật khẩu phổ biến nhất bị hack có điểm chung gì
Mật khẩu bị hack nhiều nhất đều ngắn, theo mẫu dễ đoán và được dùng lại ở nhiều nơi. Theo phân tích NCSC công bố năm 2019, mật khẩu 123456 xuất hiện ở 23,2 triệu tài khoản bị lộ. Đứng thứ hai là 123456789, với 7,7 triệu tài khoản.
- Dãy số liên tiếp hoặc lặp lại, kiểu mẫu đứng đầu danh sách của NCSC.
- Dãy phím liền nhau trên bàn phím và chính chữ "password".
- Tên riêng: tên người, tên đội bóng, tên nhân vật và tên ban nhạc đều có trong danh sách của NCSC. Nhiều tên xuất hiện ở hàng trăm nghìn tài khoản.
- Cùng một mật khẩu dùng cho nhiều tài khoản khác nhau.
Kẻ gian thử các mẫu này đầu tiên vì chúng có sẵn trong danh sách mật khẩu bị lộ. NIST yêu cầu hệ thống dùng chính loại danh sách đó để chặn người dùng đặt mật khẩu mới.
Dùng lại mật khẩu còn nguy hiểm hơn. Khi một trang bị lộ, cặp email và mật khẩu đó có thể bị đem thử hàng loạt ở trang khác. Kiểu tấn công này gọi là nhồi thông tin đăng nhập (credential stuffing).
Tiến sĩ Ian Levy, Giám đốc Kỹ thuật NCSC, nói: "Password re-use is a major risk that can be avoided." Ý ông là dùng lại mật khẩu là rủi ro lớn nhưng tránh được. FBI cũng khuyên dùng mật khẩu riêng cho mỗi tài khoản trực tuyến.
Đổi mật khẩu định kỳ có cần thiết không
Không cần đổi mật khẩu theo lịch nếu mật khẩu đủ mạnh và chưa bị lộ. Chỉ đổi ngay khi có dấu hiệu bị lộ. NIST yêu cầu hệ thống không được bắt người dùng đổi mật khẩu định kỳ, và chỉ bắt đổi khi có bằng chứng mật khẩu đã lộ.
Mật khẩu đổi theo lịch mà chỉ thêm một con số vào cuối vẫn giữ nguyên mẫu cũ, nên không khó đoán hơn. Nên đổi ngay trong ba trường hợp:
- Dịch vụ thông báo dữ liệu của họ bị rò rỉ.
- Bạn đã lỡ nhập mật khẩu vào một trang lạ hoặc trang giả.
- Bạn thấy đăng nhập lạ, hoặc nhận yêu cầu đặt lại mật khẩu mà mình không gửi.
Muốn được báo sớm khi mật khẩu nằm trong vụ rò rỉ, bạn có thể dùng một dịch vụ cảnh báo mật khẩu bị lộ.
Mã PIN điện thoại nên đặt 4 số hay 6 số
Nên đặt mã PIN từ 6 số trở lên. Số tổ hợp của nó gấp 100 lần mã 4 số. Mỗi chữ số có 10 lựa chọn, vì vậy mã 4 số chỉ có 10.000 tổ hợp. Mã 6 số có tới 1.000.000 tổ hợp.
Theo hướng dẫn sử dụng iPhone của Apple, mật mã mặc định đã là 6 chữ số. Trong Tùy chọn mật mã, bạn có thể chọn mã 4 chữ số, mã số tùy chỉnh hoặc mã gồm cả chữ và số. Mã chữ và số dài hơn cho nhiều tổ hợp hơn nữa.
Để bật, vào Cài đặt > Face ID & Mật mã > Bật mật mã. Máy dùng Touch ID có mục Touch ID & Mật mã thay cho Face ID & Mật mã. Bạn có thể đặt máy tự xóa dữ liệu sau 10 lần nhập sai. Nên tránh ngày sinh và dãy lặp vì đó là những mẫu dễ đoán.
PIN điện thoại quan trọng vì chiếc máy đó thường nhận mã 2FA và chứa ứng dụng sinh mã. Khảo sát An ninh mạng Anh do NCSC công bố năm 2019 cho thấy 70% người được hỏi luôn đặt PIN hoặc mật khẩu cho điện thoại và máy tính bảng. Cách khóa riêng từng ứng dụng nằm ở bài khóa ứng dụng riêng bằng mật khẩu trên điện thoại.
Trình quản lý mật khẩu: nhớ hộ mỗi tài khoản một mật khẩu riêng
Trình quản lý mật khẩu là ứng dụng tạo, lưu và tự điền mật khẩu riêng cho từng tài khoản. Bạn chỉ cần nhớ một mật khẩu chính. NIST yêu cầu dịch vụ cho phép dùng trình quản lý và tính năng tự điền. Cách chọn và dùng nằm ở bài trình quản lý mật khẩu.
Mã OTP là gì và vì sao mã qua SMS là lớp yếu nhất
Mã OTP (one-time password) là mật khẩu dùng một lần, chỉ có hiệu lực trong thời gian ngắn. Theo Vietcombank, đó là mã sinh ngẫu nhiên, tự hết hiệu lực, mỗi mã chỉ dùng cho một giao dịch. Mã gửi qua SMS là dạng yếu nhất, vì tin nhắn có thể bị chặn, bị chuyển hướng, hoặc người dùng bị lừa đọc mã.
Tài liệu tháng 10/2022 của CISA nêu ba cách khiến mã SMS mất tác dụng: lừa đảo người dùng, khai thác lỗ hổng SS7 và chiếm SIM. SS7 là giao thức các mạng điện thoại dùng để nối với nhau.
Google cho biết mã qua tin nhắn hay cuộc gọi là mã 6 chữ số gửi tới số đã đăng ký. Microsoft đang loại dần SMS khỏi cách đăng nhập và khôi phục của tài khoản cá nhân. Dù vậy, có SMS vẫn hơn không bật gì.
SMS OTP, Smart OTP của ngân hàng và mã từ ứng dụng khác nhau thế nào
Ba loại mã khác nhau ở nơi sinh ra mã. SMS OTP do nhà mạng chuyển tới, còn Smart OTP do ứng dụng ngân hàng tạo ngay trên điện thoại. Mã từ ứng dụng sinh mã do Google Authenticator hay ứng dụng tương tự tạo ra. Theo trang trợ giúp Google Authenticator, ứng dụng này chạy được cả khi không có Internet hay sóng di động.
| Loại mã | Mã sinh ra ở đâu | Cần mạng di động/Internet không | Rủi ro chính | Dùng cho |
|---|---|---|---|---|
| SMS OTP | Ngân hàng hoặc dịch vụ gửi qua nhà mạng tới điện thoại | Cần sóng di động để nhận tin nhắn | Chiếm SIM, lỗ hổng SS7, bị lừa đọc mã | Giao dịch ngân hàng kiểu truyền thống; bước thứ hai của Google, Facebook |
| Smart OTP (theo Vietcombank) | Khách tự tạo mã trong ứng dụng của ngân hàng | Không cần kết nối mạng | Bị lừa đọc mã; ứng dụng có mật khẩu điện thoại, mật khẩu ứng dụng và bàn phím hiển thị ngẫu nhiên | Giao dịch trên VCB Digibank, hạn mức tới 3 tỷ đồng/giao dịch/ngày với khách cá nhân thông thường |
| Mã từ ứng dụng sinh mã | Ứng dụng như Google Authenticator tạo trên máy | Không cần Internet hay sóng di động | Bị lừa đọc mã; mất máy khi mã chưa đồng bộ thì phải đặt lại trên từng trang | Xác minh 2 bước của Google, Microsoft, Facebook |
Smart OTP và mã từ ứng dụng không đi qua số điện thoại, nên kẻ chiếm SIM không lấy được chúng. Vietcombank ra mắt Smart OTP từ đầu năm 2020. Dịch vụ miễn phí và đăng ký trực tuyến, không cần ra quầy. Khách ưu tiên có hạn mức tới 10 tỷ đồng/giao dịch/ngày.
Theo thông báo ngày 18/3/2026, từ 26/3/2026 Vietcombank ngừng SMS OTP với toàn bộ giao dịch tài chính trên VCB Digibank cho khách đủ điều kiện dùng Smart OTP. Trước đó, giai đoạn đầu đã bắt đầu từ tháng 11/2025. Khách đủ điều kiện là người đã kích hoạt Smart OTP và đã làm thành công ít nhất hai giao dịch xác thực bằng SMS OTP.
Cả ba loại đều là mã nhập tay, nên người dùng vẫn có thể bị lừa đọc mã cho kẻ gian. Quy tắc cần giữ là không đọc mã cho bất kỳ ai, kể cả người tự xưng nhân viên ngân hàng.
Chiếm SIM (SIM swap) làm mã SMS mất tác dụng ra sao
Chiếm SIM (SIM swap) là khi kẻ gian thuyết phục, mua chuộc hoặc lừa nhà mạng chuyển số điện thoại của bạn sang SIM do chúng kiểm soát. Từ lúc đó, cuộc gọi, tin nhắn và mã SMS đều về máy của chúng. Theo cảnh báo của FBI ngày 8/2/2022, kẻ gian làm theo ba bước.
- Nhắm vào nhà mạng: giả danh nạn nhân để thuyết phục nhân viên, trả tiền cho nhân viên, hoặc lừa nhân viên tải mã độc.
- Chuyển số của nạn nhân sang SIM của chúng, nhận mọi cuộc gọi, tin nhắn và dữ liệu.
- Yêu cầu đặt lại mật khẩu hoặc khôi phục các tài khoản gắn với số đó, chặn mã 2FA gửi qua SMS và chiếm tài khoản.
Năm 2021, IC3 của FBI nhận 1.611 khiếu nại về chiếm SIM tại Hoa Kỳ, thiệt hại hơn 68 triệu USD. Cả giai đoạn 01/2018–12/2020 chỉ có 320 khiếu nại, thiệt hại khoảng 12 triệu USD.
FBI nêu hai dấu hiệu cần để ý: kết nối SMS thay đổi bất thường, và yêu cầu đặt lại mật khẩu hay khôi phục tài khoản mà bạn không gửi. Để phòng ngừa, FBI khuyên:
- Chuyển tài khoản quan trọng sang MFA mạnh hơn như sinh trắc học, khóa bảo mật vật lý hoặc ứng dụng xác thực độc lập.
- Hạn chế đăng số điện thoại, địa chỉ và thông tin tài sản lên mạng xã hội.
- Không đưa mật khẩu hay mã PIN tài khoản di động cho người gọi đến. Hãy tự gọi số chăm sóc khách hàng của nhà mạng để kiểm tra.
Nghi bị chiếm SIM, FBI khuyên liên hệ ngay nhà mạng để lấy lại số, đổi mật khẩu các tài khoản trực tuyến và đề nghị ngân hàng theo dõi đăng nhập, giao dịch đáng ngờ. Nếu bạn đã lỡ đưa mã cho kẻ gian, các việc cần làm tiếp nằm ở bài bị lừa lấy mã OTP phải làm sao.
Ứng dụng sinh mã xác thực: thay mã SMS bằng mã tạo ngay trên điện thoại
Ứng dụng sinh mã xác thực tạo mã dùng một lần ngay trên điện thoại. Mã không đi qua tin nhắn nên không bị chiếm SIM. Khi đổi máy, hãy đồng bộ mã Google Authenticator qua Tài khoản Google hoặc xuất mã QR từ máy cũ. Cách cài và dùng nằm ở bài ứng dụng sinh mã xác thực.
Xác thực sinh trắc học là gì, vân tay và khuôn mặt bảo vệ đến đâu
Xác thực sinh trắc học dùng đặc điểm cơ thể như vân tay hay khuôn mặt để xác nhận đúng người. Trên điện thoại, nó thường chỉ mở khóa một bí mật lưu sẵn trong máy, không gửi vân tay lên máy chủ. Theo trang trợ giúp khóa truy cập của Google, dữ liệu sinh trắc học chỉ nằm trên thiết bị và không chia sẻ với Google.
Sinh trắc học thuộc nhóm "thứ thuộc về bạn". Với Face ID, Apple cho biết dữ liệu khuôn mặt được mã hóa và không được sao lưu lên iCloud. Khóa giải mã chỉ nằm trong Secure Enclave, tức vùng chip bảo mật của máy. Theo Apple, một người ngẫu nhiên có xác suất dưới 1/1.000.000 mở được máy bằng Face ID.
Face ID kiểm tra mắt đang mở và người dùng đang chú ý. Nhờ vậy, người khác khó mở máy khi chủ máy đang ngủ. Máy đòi mật mã thay Face ID sau khi khởi động lại, sau 48 giờ không mở khóa hoặc sau 5 lần nhận diện thất bại.
Sinh trắc học có ba giới hạn cần biết:
- Không đứng một mình: NIST không công nhận sinh trắc học là yếu tố tự thân, chỉ cho dùng trong xác thực đa yếu tố cùng một thiết bị vật lý.
- Không chính xác như nhau với mọi người: Apple cho biết xác suất mở nhầm cao hơn với anh chị em sinh đôi, anh chị em trông giống nhau và trẻ dưới 13 tuổi. Hãng khuyên dùng mật mã nếu lo ngại.
- Không phải đặc điểm nào cũng dùng được: NIST không cho dùng so khớp giọng nói làm sinh trắc học.
Sinh trắc học là một yếu tố thật khi nó mở khóa bí mật nằm trên thiết bị bạn đang cầm, như passkey. Khi chỉ dùng để mở màn hình, nó là cách thay cho việc gõ mã PIN.
Sinh trắc học khi chuyển tiền qua ngân hàng tại Việt Nam
Tại Việt Nam, chuyển tiền trực tuyến vượt ngưỡng quy định phải xác thực sinh trắc học. Theo Ngân hàng Nhà nước (NHNN), Thông tư 50/2024/TT-NHNN áp ngưỡng 10 triệu đồng mỗi lần với chuyển tiền điện tử của cá nhân. Khi tổng tiền chuyển trong ngày vượt 20 triệu đồng, ngân hàng cũng phải áp dụng một biện pháp xác thực sinh trắc học. Quy định hình thành qua các bước sau:
- 18/12/2023: NHNN ban hành Quyết định 2345/QĐ-NHNN.
- 31/10/2024: NHNN ban hành Thông tư 50/2024/TT-NHNN, đưa nội dung của Quyết định 2345 vào thông tư, có hiệu lực từ 1/1/2025.
- 1/1/2025: yêu cầu sinh trắc học áp dụng với chủ tài khoản cá nhân.
- 1/7/2025: yêu cầu áp dụng với tổ chức, theo Thông tư 17/2024/TT-NHNN.
- 31/12/2025: NHNN ban hành Thông tư 77/2025/TT-NHNN sửa đổi, bổ sung một số điều của Thông tư 50/2024/TT-NHNN.
Theo NHNN, rút tiền và thanh toán điện tử từ tài khoản thanh toán phải so giấy tờ tùy thân và sinh trắc học của chủ tài khoản với dữ liệu trong chip căn cước công dân. Ngân hàng cũng có thể so với danh tính đã xác thực qua VNeID. Thông tư 18/2024/TT-NHNN, khoản 6 Điều 16, đặt yêu cầu tương tự trước khi dùng thẻ cho giao dịch điện tử.
Ngân hàng còn phải nhận biết khách hàng với giao dịch nhạy cảm, như giao dịch giá trị lớn hay kích hoạt lại trên thiết bị mới. Nhờ vậy, kẻ gian cầm điện thoại hoặc biết mật khẩu vẫn bị chặn, vì sinh trắc học phải khớp với dữ liệu gốc trên chip căn cước. Chỉ làm các bước sinh trắc học trong ứng dụng ngân hàng chính thức, không theo đường link lạ gửi qua tin nhắn hay mạng xã hội.
Passkey (khóa truy cập) là gì, vì sao trang lừa đảo không lấy được
Passkey (khóa truy cập) là cặp khóa mã hóa do điện thoại hoặc máy tính tạo riêng cho từng trang web hay dịch vụ. Bạn mở nó bằng vân tay, khuôn mặt hoặc mã PIN. Passkey chỉ dùng được với đúng dịch vụ đã tạo ra nó, nên trang giả không có gì để lấy. Passkey thay cho mật khẩu chứ không thêm vào.
Theo FIDO Alliance, tổ chức phát triển chuẩn FIDO, passkey là thông tin đăng nhập dựa trên chuẩn FIDO2, gồm WebAuthn và CTAP. Passkey lưu trên điện thoại, máy tính hoặc khóa bảo mật phần cứng. Máy chủ chỉ giữ khóa công khai, còn khóa riêng không rời thiết bị. Vì vậy, máy chủ có bị rò rỉ cũng không có bí mật chung nào để đánh cắp.
Bản thân passkey đã gồm hai yếu tố: thiết bị bạn có, cộng sinh trắc học hoặc PIN. Vì vậy Google không đòi bước thứ hai khi bạn đăng nhập bằng khóa truy cập. Một lần đăng nhập bằng passkey gồm ba bước:
- Trang web gửi một thách thức, tức một chuỗi dữ liệu ngẫu nhiên, tới thiết bị của bạn.
- Bạn mở khóa thiết bị bằng vân tay, khuôn mặt hoặc mã PIN.
- Thiết bị ký thách thức bằng khóa riêng của đúng trang đó. Máy chủ kiểm tra chữ ký bằng khóa công khai đã lưu rồi cho bạn vào.
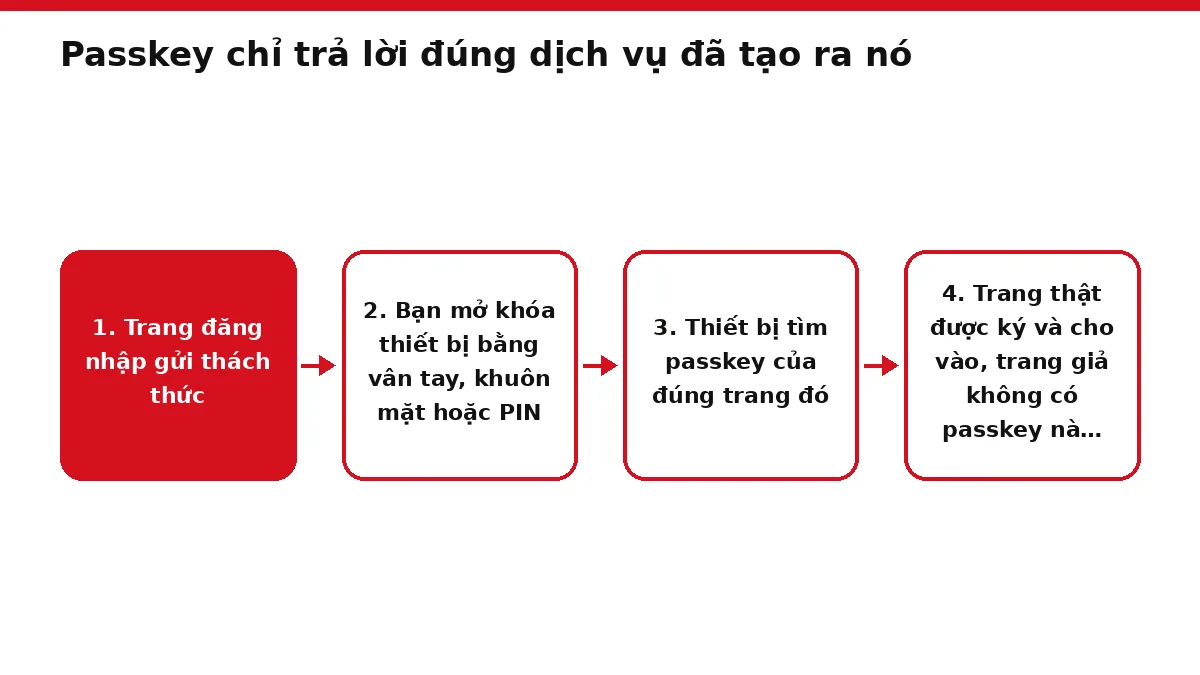
Ở trang giả, không có passkey nào khớp và cũng không có mật khẩu nào để gõ. Apple đánh giá passkey chống lừa đảo rất tốt vì không truyền bí mật chung. Google cho biết khóa truy cập không thể chia sẻ, sao chép hay vô tình đưa cho người khác.
Passkey có hai loại. Passkey đồng bộ được lưu và chép giữa các thiết bị qua nhà cung cấp passkey, có mã hóa đầu cuối. Apple đồng bộ qua Chuỗi khóa iCloud và bắt mọi Tài khoản Apple dùng Chuỗi khóa iCloud bật xác thực hai yếu tố. Passkey gắn thiết bị thì không bao giờ rời một thiết bị, kể cả loại nằm trên khóa bảo mật FIDO.
NIST không cho dùng loại đồng bộ ở mức đảm bảo cao nhất AAL3. Lý do là khóa riêng phải xuất ra được thì mới đồng bộ được.
Tính đến tháng 10/2026, Google, Apple và Telegram đều hỗ trợ passkey, theo trang trợ giúp của từng hãng. Telegram cho đăng nhập bằng passkey thay mã SMS. Google vẫn cho dùng mật khẩu và cho tắt tùy chọn "Bỏ qua mật khẩu khi có thể".
Khảo sát của FIDO Alliance năm 2024 cho thấy 53% người được hỏi đã bật passkey cho ít nhất một tài khoản. Khoảng một phần năm, cụ thể là 22%, bật cho mọi tài khoản có thể.
Mất điện thoại, bạn đăng nhập Tài khoản Google trên thiết bị khác và xóa khóa truy cập của máy bị mất. Với Apple, passkey vẫn khôi phục được qua cơ chế ký quỹ của Chuỗi khóa iCloud kể cả khi mất mọi thiết bị, với tối đa 10 lần thử. Vì vậy tài khoản đám mây giữ passkey cần được bảo vệ kỹ nhất.
Khóa bảo mật vật lý: lớp bảo vệ mạnh nhất cho tài khoản quan trọng
Khóa bảo mật vật lý là thiết bị nhỏ cắm cổng USB hoặc chạm qua NFC, tức kết nối không dây ở cự ly rất gần. Khóa riêng nằm trong thiết bị và không rời khỏi đó. Đây là lớp bảo vệ mạnh nhất vì kẻ gian phải cầm được chiếc khóa trong tay. FIDO Alliance coi passkey gắn trong khóa phần cứng đời mới là mức đảm bảo cao nhất.
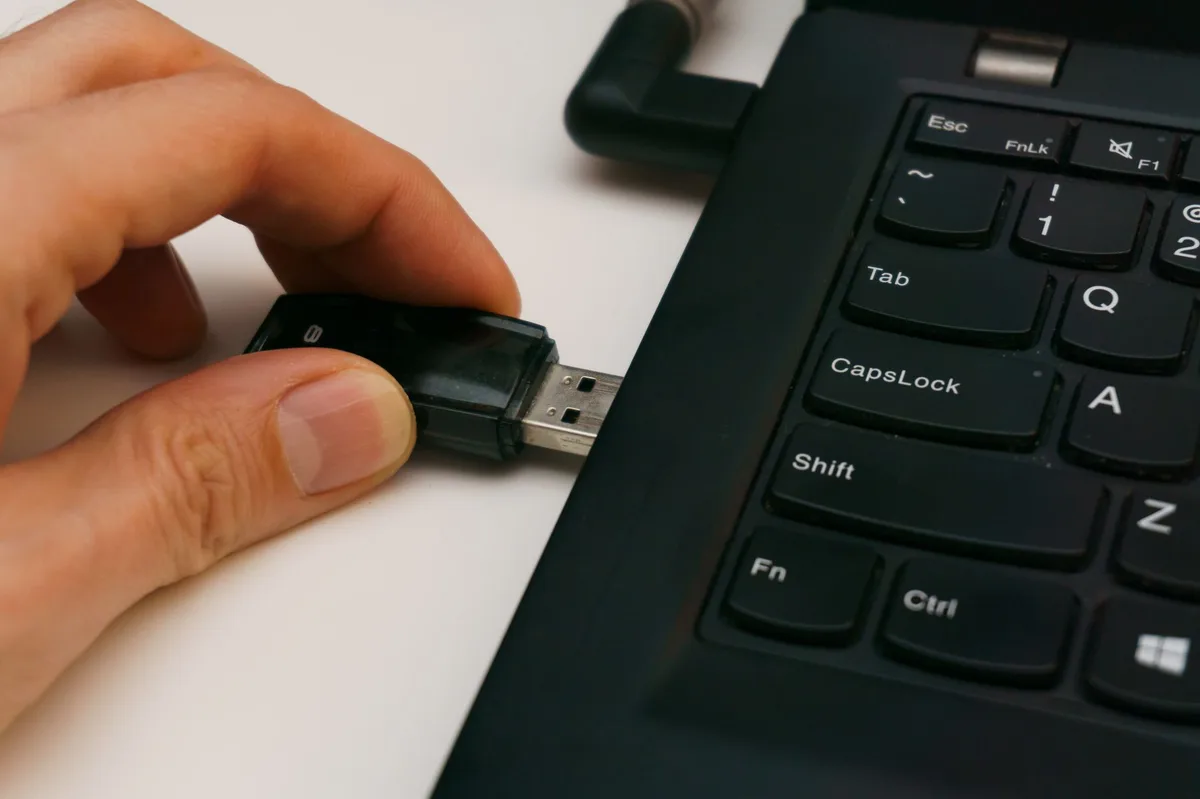
Khi đăng nhập, bạn cắm khóa rồi chạm hoặc nhấn vào khóa khi được nhắc. Theo trang trợ giúp khóa bảo mật của Google, trên Android có thể chạm khóa vào máy qua NFC, với điều kiện đã bật NFC. Ốp hay miếng dán có thể chặn tín hiệu. Khác passkey đồng bộ, khóa không chép bí mật lên đám mây.
Google nhận mọi khóa FIDO1 hoặc FIDO2 làm bước thứ hai của Xác minh 2 bước. Muốn tạo khóa truy cập trên khóa bảo mật thì cần khóa FIDO2. Sau khi thêm khóa mới, bạn có thể phải đợi tới 7 ngày mới dùng được để đăng nhập.
Apple cho thêm khóa bảo mật vào Tài khoản Apple. Facebook cho chọn khóa bảo mật làm một trong ba cách xác thực hai yếu tố.
Khi nào cần nâng cấp từ mật khẩu lên khóa bảo mật
Cần khóa bảo mật khi tài khoản đó mất là thiệt hại lớn, hoặc khi bạn là mục tiêu dễ bị nhắm tới. Theo Google, Chương trình Bảo vệ nâng cao bắt buộc dùng khóa truy cập hoặc khóa bảo mật mỗi lần đăng nhập. Chương trình hợp với các nhóm sau:
- Nhà báo và nhà hoạt động, hai nhóm Google khuyến nghị mạnh nên đăng ký.
- Lãnh đạo doanh nghiệp. Người có nguy cơ bị tấn công có chủ đích còn có thể đăng ký cả tài khoản công việc, tài khoản cá nhân và tài khoản người nhà.
- Người tham gia các cuộc bầu cử.
- Người có tài khoản chứa tệp đặc biệt giá trị hoặc thông tin nhạy cảm.
FBI cũng xếp khóa bảo mật vật lý vào nhóm MFA mạnh hơn nên dùng để chống chiếm SIM. Với người dùng bình thường, passkey trên điện thoại hoặc ứng dụng sinh mã đã đưa tài khoản lên các bậc trên của thang. Chính Google cũng cho tham gia Bảo vệ nâng cao bằng khóa truy cập trên thiết bị cá nhân.
YubiKey có đáng mua không
YubiKey đáng cân nhắc nếu bạn cần mức chống lừa đảo cao nhất cho vài tài khoản quan trọng. Nếu passkey trên điện thoại đã đủ dùng thì chưa cần. YubiKey là dòng khóa bảo mật của hãng Yubico. Google có dòng Titan Security Key, còn Apple nêu thêm FEITIAN ePass K9 NFC USB-A trong các ví dụ khóa đạt chứng nhận FIDO.
Đáng cân nhắc khi:
- Bạn muốn một khóa riêng, không đồng bộ lên đám mây, cho email chính hoặc tài khoản giữ tiền.
- Bạn dùng thiết bị Apple và muốn bật khóa bảo mật cho Tài khoản Apple. Apple nêu YubiKey 5C NFC và YubiKey 5Ci làm ví dụ khóa được chấp nhận.
- Bạn cần thêm chuẩn ngoài FIDO. Theo công bố của hãng, dòng YubiKey 5 hỗ trợ FIDO2, U2F, thẻ thông minh, OTP và OpenPGP 3, đạt chuẩn IP68, không cần pin.
Chưa cần khi:
- Các tài khoản chính của bạn đã dùng passkey trên điện thoại.
- Bạn chỉ định giữ một khóa. Apple bắt buộc ít nhất hai khóa, và Google khuyên luôn có khóa dự phòng.
- Bạn khó giữ một vật nhỏ bên mình. Với Tài khoản Apple, mất mọi thiết bị tin cậy và mọi khóa có thể khiến tài khoản bị khóa vĩnh viễn.
Không có lựa chọn đúng cho mọi người. YubiKey mạnh ở chỗ giữ bí mật trên một thiết bị riêng. Đổi lại, bạn phải mang theo, có thể làm mất và phải bỏ tiền mua.
Giá khóa bảo mật vật lý khoảng bao nhiêu
Khóa bảo mật vật lý có giá theo dòng sản phẩm, từ loại cơ bản chỉ hỗ trợ FIDO tới loại nhiều tính năng đắt hơn. Tại cửa hàng chính hãng Yubico, dòng Security Key có giá từ 29 USD, theo giá niêm yết ngày 19/10/2026. Dòng YubiKey 5 từ 58 USD, còn dòng YubiKey Bio từ 98 USD.
Theo tỷ giá bán 26.100 đồng/USD của Vietcombank lúc 11:06 ngày 19/10/2026, khóa rẻ nhất có giá khoảng 760.000 đồng. Dòng YubiKey 5 khoảng 1,5 triệu đồng, dòng YubiKey Bio khoảng 2,6 triệu đồng.
Chênh giá đến từ tính năng. Theo công bố của hãng, dòng Security Key chỉ hỗ trợ FIDO2/WebAuthn và FIDO U2F qua USB hoặc NFC. YubiKey 5 thêm thẻ thông minh, OTP, OpenPGP 3 và có cả bản Lightning.
Google nhận khóa FIDO2 cho cả bước thứ hai lẫn việc tạo khóa truy cập. Vì vậy người dùng cá nhân có thể chọn loại cơ bản hỗ trợ FIDO2. Chương trình Bảo vệ nâng cao của Google miễn phí và cho dùng khóa truy cập trên thiết bị cá nhân thay cho khóa mua thêm.
Khóa cổng USB-C hay NFC, nên chọn loại nào
Chọn cổng theo thiết bị bạn dùng nhiều nhất. Theo Apple, khóa USB-C hợp với iPhone 15 trở lên và hầu hết máy Mac, khóa có NFC tiện chạm vào iPhone. Khóa vừa có USB-C vừa có NFC dùng được với hầu hết thiết bị Apple. Với Android, trang trợ giúp Titan Security Key của Google cho biết khóa NFC dùng được với điện thoại Android 9 trở lên.
| Loại cổng | Dùng với thiết bị nào | Ưu điểm | Lưu ý |
|---|---|---|---|
| USB-A | Mac đời cũ; Mac mới qua đầu chuyển USB-C sang USB-A | Cắm thẳng vào máy tính đời cũ | Mac mới cần đầu chuyển |
| USB-C | iPhone 15 trở lên, hầu hết máy Mac; iPad chạy iOS 13.3 trở lên dùng Titan qua USB | Cắm thẳng vào điện thoại và máy tính đời mới | iPhone 14 và phần lớn iPhone đời trước dùng cổng Lightning |
| Có NFC | iPhone (chạm); điện thoại Android 9 trở lên và iOS 13.3 trở lên với Titan | Chạm vào máy, không cần cắm | Phải bật NFC; ốp hoặc miếng dán có thể chặn tín hiệu; iPad chỉ dùng Titan qua USB |
Hãy xem cổng trên thiết bị trước khi chọn. Apple chỉ nhận khóa có chứng nhận FIDO. Mọi thiết bị đăng nhập tài khoản phải chạy từ iOS 16.3, iPadOS 16.3 hoặc macOS Ventura 13.2 trở lên.
Đầu chuyển chỉ nên là phương án tạm, như trường hợp Apple nêu với Mac mới dùng khóa USB-A. Titan Security Key có hai loại: USB-C kèm NFC và USB-A kèm NFC.
Nên có một hay hai khóa bảo mật để dự phòng
Nên có hai khóa: một khóa dùng hằng ngày và một khóa dự phòng cất ở nơi an toàn, đăng ký cả hai cho mọi tài khoản. Apple bắt buộc thêm và duy trì ít nhất 2 khóa bảo mật, tối đa 6 khóa. Khi đã bật, chỉ khóa bảo mật hoặc thiết bị Apple tin cậy mới đăng nhập được.
Mất khóa duy nhất mà không còn cách đăng nhập nào khác là tình huống khó nhất. Google hướng dẫn khi mất khóa thì đăng nhập bằng bước thứ hai khác, xóa khóa đã mất và mua khóa thay thế. Nếu không còn bước thứ hai nào, việc khôi phục tài khoản Google có thể mất 3–5 ngày làm việc.
Passkey trên điện thoại có thể đóng vai dự phòng. Chương trình Bảo vệ nâng cao của Google chấp nhận ba cách đăng ký: hai khóa truy cập hoặc khóa bảo mật; một khóa truy cập và một khóa bảo mật; hoặc một khóa kèm số điện thoại và email khôi phục.
Mã dự phòng và cách lấy lại tài khoản khi mất điện thoại
Bật 2FA thì phải chuẩn bị trước đường lấy lại tài khoản: mã dự phòng, một phương thức thứ hai và thông tin khôi phục đúng. Mất điện thoại là rủi ro lớn nhất, vì chiếc máy thường giữ cả mã SMS, ứng dụng sinh mã lẫn passkey. Microsoft cảnh báo mất phương thức liên hệ thì mật khẩu thôi không đủ để lấy lại tài khoản.
Mã dự phòng là gì, cất ở đâu cho an toàn
Mã dự phòng là bộ mã dùng một lần do dịch vụ cấp sẵn, giúp bạn đăng nhập khi không có điện thoại hay khóa bảo mật. NIST gọi đây là mã tra cứu: bản giấy hoặc bản điện tử chứa các bí mật dùng chung với nhà cung cấp. Mỗi mã chỉ dùng thành công một lần.
Theo trang trợ giúp Mã dự phòng của Google, mỗi bộ có 10 mã, mỗi mã 8 chữ số. Dùng xong mã nào thì mã đó mất hiệu lực, và tạo bộ mới thì bộ cũ tự hết hiệu lực. Bạn lấy mã tại Tài khoản Google > Bảo mật và đăng nhập > Xác minh 2 bước > Mã dự phòng, rồi tải xuống hoặc in. Tài khoản tham gia Bảo vệ nâng cao không tải được mã dự phòng.
Facebook cấp 10 mã khôi phục đăng nhập để dùng khi không có điện thoại. Tài khoản Apple dùng khóa khôi phục thay cho mã dự phòng. Theo Apple, đây là mã 28 ký tự, không bắt buộc. Bật nó thì bạn không còn dùng được quy trình khôi phục tiêu chuẩn của Apple, và mất khóa thì có thể mất quyền truy cập vĩnh viễn.
Nên cất mã theo thứ tự ưu tiên sau:
- Bản in hoặc bản chép tay để ở nơi an toàn, tốt nhất là nhiều nơi, như Apple và Google cùng khuyên.
- Một bản gửi người thân tin cậy, cách Apple nêu cho khóa khôi phục.
- Không lưu trong kho ảnh, ghi chú hay ổ đám mây của chính tài khoản đó. Apple giải thích rằng khi mất quyền vào tài khoản, bạn sẽ không mở được các nơi này.
Dùng hết mã hoặc nghi bị lộ thì tạo bộ mới để bộ cũ mất hiệu lực. Microsoft khuyên có hai địa chỉ email, một làm dự phòng, và đủ 3 thông tin bảo mật trên tài khoản.
Mất điện thoại thì lấy lại tài khoản theo thứ tự nào
Mất điện thoại thì xử lý theo năm bước. Báo nhà mạng và ngân hàng, khóa hoặc xóa máy từ xa, rồi dùng mã dự phòng hay phương thức thứ hai để vào email chính. Sau đó gỡ thiết bị cũ khỏi các tài khoản. Quy trình khôi phục chính thức chỉ dùng khi không còn cách nào khác.
- Gọi nhà mạng và ngân hàng qua số in trên thẻ hoặc đăng trên trang chính thức. FBI khuyên liên hệ ngay nhà mạng để lấy lại số, và đề nghị tổ chức tài chính theo dõi đăng nhập, giao dịch đáng ngờ.
- Khóa hoặc xóa máy từ xa. Với máy Android, Trung tâm tìm thiết bị (Find Hub) của Google có ứng dụng và trang google.com/android/find. Công cụ này cho phát âm thanh 5 phút kể cả khi máy để im lặng, đánh dấu máy bị mất để khóa bằng PIN, hình mở khóa hoặc mật khẩu, xem vị trí và xóa dữ liệu. Lệnh xóa có thể không xóa thẻ SD. Công cụ chỉ chạy khi máy bật nguồn, có dữ liệu di động hoặc Wi-Fi và đã đăng nhập Tài khoản Google.
- Đăng nhập email chính trên máy khác bằng mã dự phòng hoặc phương thức thứ hai, rồi đổi mật khẩu.
- Gỡ máy cũ khỏi tài khoản: xóa khóa truy cập của máy bị mất và gỡ máy khỏi Tài khoản Google. Mã Google Authenticator đã đồng bộ sẽ tự hiện khi bạn đăng nhập trên máy mới. Mã chưa đồng bộ thì phải đặt lại Xác minh 2 bước trên từng trang.
- Không còn mã dự phòng hay phương thức nào, hãy dùng quy trình khôi phục chính thức của dịch vụ. Microsoft cho biết việc lấy lại có thể mất 30 ngày. Nhân viên hỗ trợ của hãng không gửi liên kết đặt lại mật khẩu, nên người tự xưng hỗ trợ Microsoft mà gửi liên kết như vậy là giả.
Bắt đầu bật xác thực hai bước theo 3 bước ưu tiên
Bật 2FA theo thứ tự: email chính trước, rồi tài khoản giữ tiền, sau cùng là mạng xã hội và ứng dụng nhắn tin. Email đi đầu vì đó là nơi khôi phục mật khẩu của nhiều tài khoản khác. Với mỗi tài khoản, hãy chọn bậc cao nhất trên thang sáu cách mà dịch vụ hỗ trợ.
Bước 1: email chính, nơi khôi phục mọi tài khoản khác
Bảo vệ email chính trước tiên, vì ai chiếm được email là có thể đặt lại mật khẩu của các tài khoản khác. FBI cho biết kẻ gian chiếm được số điện thoại sẽ khôi phục tài khoản qua email và các tài khoản gắn với số đó. NCSC khuyên dùng mật khẩu mạnh, riêng cho email chính. Nhưng khảo sát năm 2019 của cơ quan này cho thấy chưa tới một nửa người được hỏi luôn làm vậy.
- Nơi bật: Tài khoản Google tại Bảo mật và đăng nhập > "Cách bạn đăng nhập vào Google" > "Bật tính năng Xác minh 2 bước"; tài khoản Microsoft tại account.microsoft.com/security > "Manage how I sign in" > Additional security > Two-step verification > Turn on; Tài khoản Apple trong Cài đặt > [tên người dùng] > Đăng nhập & Bảo mật, hoặc tại account.apple.com.
- Phương thức: ưu tiên passkey hoặc ứng dụng sinh mã. Microsoft cho quét mã QR để cài ứng dụng Authenticator ngay khi bật. Ứng dụng, thiết bị cũ không nhận mã bảo mật thì cần mật khẩu ứng dụng. Phần lớn Tài khoản Apple đã có sẵn xác thực hai yếu tố, và tài khoản tạo ra đã có tính năng này thì không tắt được.
- Đường lui: tải và cất mã dự phòng, kiểm tra email và số điện thoại khôi phục. Telegram cũng khuyên bảo vệ email khôi phục bằng mật khẩu mạnh và xác minh 2 bước.
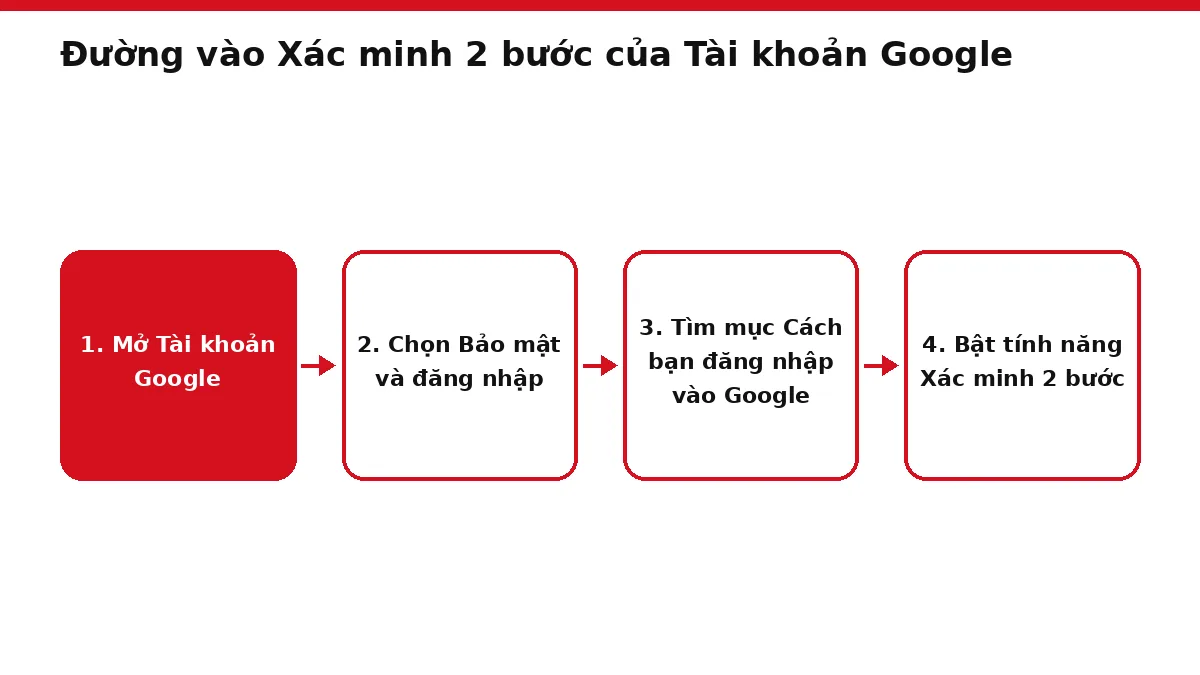
Nếu chọn mã từ ứng dụng, hãy cài ứng dụng sinh mã trước khi bật. Tài khoản Google do nơi làm việc hoặc trường học cấp có thể không bật được theo cách này.
Bước 2: ngân hàng, ví điện tử và tài khoản mua sắm
Tài khoản giữ tiền nên dùng Smart OTP và sinh trắc học của chính ngân hàng hoặc ví. Hãy bỏ OTP qua SMS khi ngân hàng cho phép. Vietcombank đã ngừng SMS OTP cho khách đủ điều kiện dùng Smart OTP từ cuối tháng 3/2026.
- Tài khoản: ngân hàng, ví điện tử và tài khoản mua sắm có lưu thẻ. Theo yêu cầu của NHNN, giao dịch nhạy cảm như giao dịch giá trị lớn hay kích hoạt lại trên thiết bị mới phải qua bước nhận biết khách hàng.
- Theo dõi: bật thông báo giao dịch của ngân hàng để sớm thấy đăng nhập hay giao dịch lạ.
- Nguồn cài đặt: chỉ cài ứng dụng ngân hàng, ví từ kho ứng dụng chính thức, không cài từ đường link lạ.
Bước 3: mạng xã hội và ứng dụng nhắn tin
Mạng xã hội và ứng dụng nhắn tin nên bật 2FA bằng ứng dụng sinh mã, khóa bảo mật hoặc passkey. Ứng dụng nhắn tin có tùy chọn mật khẩu riêng thì đặt thêm. Các tài khoản này chứa danh bạ, tin nhắn riêng và quyền truy cập ứng dụng khác.
- Facebook: ảnh đại diện > Cài đặt và quyền riêng tư > Cài đặt > Trung tâm tài khoản > Mật khẩu và bảo mật > Xác thực hai yếu tố. Bạn chọn khóa bảo mật, ứng dụng xác thực bên thứ ba hoặc SMS.
- Telegram: Cài đặt > Quyền riêng tư và bảo mật > Xác minh 2 bước. Khi bật, đăng nhập cần cả mã SMS và một mật khẩu thêm, nên chỉ có số điện thoại thì không đủ để vào tài khoản.
- Rà soát định kỳ thiết bị đang đăng nhập và ứng dụng bên thứ ba đã được cấp quyền. Với Tài khoản Google, Google cho xem và gỡ quyền tại myaccount.google.com/linkedapps.
Bật xác thực hai bước rồi, kẻ gian còn cách nào chiếm được tài khoản?
Còn, nhưng khó hơn nhiều. Kẻ gian chuyển sang lừa chính người dùng. Passkey và khóa bảo mật chặn được kiểu trang giả, còn các kiểu khác cần bạn tự cảnh giác.
- Lừa đọc mã: kẻ gian gọi điện hoặc nhắn tin giả danh để xin mã OTP. FBI khuyên không đưa mật khẩu hay mã PIN cho người gọi đến, và tự gọi số chính thức để kiểm tra.
- Trang giả đứng giữa (adversary-in-the-middle): theo Microsoft Threat Intelligence ngày 12/7/2022, trang giả đặt máy chủ trung gian giữa nạn nhân và trang thật. Máy chủ này lấy mật khẩu cùng cookie phiên, tức dấu chứng nhận bạn đã đăng nhập, để vào tài khoản mà không phải xác thực lại. Chiến dịch Microsoft mô tả đã nhắm tới hơn 10.000 tổ chức từ tháng 9/2021. Hãng khuyến nghị MFA chống lừa đảo hỗ trợ FIDO2 để chặn kiểu này.
- Dội lời nhắc, còn gọi là MFA fatigue: kẻ gian gửi yêu cầu xác nhận liên tục để bạn mệt và bấm chấp nhận một lần. Đừng bấm "Có" khi mình không đăng nhập. CISA cho biết so số làm việc tạo nhiều lời nhắc mất tác dụng.
- Đưa mật khẩu cho bên thứ ba: Google khuyên không chia sẻ mật khẩu Tài khoản Google với ứng dụng hay dịch vụ bên thứ ba, vì bên đó sẽ có toàn quyền truy cập tài khoản.
Bạn có thể kiểm tra email và mật khẩu của mình có bị lộ không trước khi lo các bước khác. Nếu đã trót làm theo kẻ gian, các bước xử lý nằm ở bài cần làm gì khi đã bị lừa trên mạng.
Khi mật khẩu, 2FA và mã dự phòng đã sẵn sàng, việc nên làm tiếp là tìm cách chọn trình quản lý mật khẩu, cài ứng dụng sinh mã cho điện thoại và theo dõi các vụ rò rỉ dữ liệu người dùng mới.
Cách đọc số liệu: Giá khóa bảo mật là giá niêm yết bằng USD trên cửa hàng chính hãng Yubico ngày 19/10/2026, quy đổi theo tỷ giá bán của Vietcombank cùng ngày. Tên menu và danh sách dịch vụ hỗ trợ passkey lấy theo trang trợ giúp của từng hãng tại thời điểm đó.