Người Việt cũng nằm trong các vụ ở EU và Mỹ, vì họ dùng chung nhiều dịch vụ toàn cầu như mạng xã hội, email, ứng dụng mua sắm. Một vụ xảy ra ở nước ngoài vẫn có thể chạm tới tài khoản của bạn.
Rò rỉ dữ liệu là gì?
Rò rỉ dữ liệu xảy ra khi dữ liệu mà một tổ chức đang giữ lọt vào tay người không có quyền tiếp cận. Người chịu hại là chủ của dữ liệu đó, thường chính là người dùng. Doanh nghiệp, tổ chức thu thập và lưu dữ liệu là bên nắm giữ, còn hậu quả như bị lừa hay mất tài khoản lại rơi vào người dùng.
Thứ bị lộ thường là dữ liệu cá nhân, tức thông tin xác định được một người như họ tên, số điện thoại, ngày sinh. Một sự cố được tính là rò rỉ khi có một trong ba dấu hiệu sau.
- Dữ liệu bị người lạ, hoặc người không có quyền, mở ra xem.
- Dữ liệu bị sao chép hoặc bị lấy đi khỏi hệ thống.
- Dữ liệu bị đăng công khai trên internet hoặc trên diễn đàn.
Theo bảng thuật ngữ của NIST, Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ, breach gồm việc thông tin định danh cá nhân bị tiết lộ hoặc bị lấy trái phép. Người có quyền truy cập mà dùng thông tin đó sai mục đích cũng tính là breach.
IBM định nghĩa rộng hơn: mọi sự cố bảo mật mà bên không có quyền truy cập được thông tin nhạy cảm hoặc thông tin mật đều là data breach.
Người dùng thường biết tin qua thông báo rò rỉ, tức thư hoặc email mà doanh nghiệp phải gửi khi làm lộ dữ liệu, hoặc qua báo chí và công cụ cảnh báo. Ủy ban Thương mại Liên bang Mỹ (FTC) khuyên thư thông báo nêu rõ vụ việc xảy ra thế nào, thông tin nào bị lấy và người nhận nên làm gì.
Data breach là gì, có giống rò rỉ dữ liệu không?
Data breach là thuật ngữ tiếng Anh chỉ việc dữ liệu lọt vào tay người không có quyền tiếp cận. Trang Microsoft "Vi phạm dữ liệu là gì?" bản tiếng Việt dịch chữ này là "vi phạm dữ liệu". Cũng trong bộ tài liệu đó, trang "Rò rỉ dữ liệu là gì?" lại dùng chữ "rò rỉ" cho data leak.
Theo Microsoft, data leak thường là tai nạn, khi dữ liệu bị lộ ra từ bên trong tổ chức. Data breach thường có chủ đích, khi bên ngoài xâm nhập để lấy thông tin. Một vụ breach có thể dẫn tới leak, nhưng hai khái niệm không đồng nhất.
Khi email của một dịch vụ quốc tế có cụm "data breach", đó là thư báo dữ liệu của bạn có thể đã nằm trong một vụ rò rỉ.
Rò rỉ do bị tấn công, lộ do sơ suất và sự cố bảo mật khác nhau ra sao?
Mọi vụ rò rỉ đều là sự cố bảo mật, nhưng không phải sự cố bảo mật nào cũng làm lộ dữ liệu. Khác biệt nằm ở chỗ dữ liệu có thật sự lọt ra ngoài hay không, và do ai gây ra. Lộ do sơ suất không có ai cố ý xâm nhập, nhưng dữ liệu vẫn lọt ra ngoài như một vụ tấn công.
| Tiêu chí | Rò rỉ do bị tấn công | Lộ do sơ suất | Sự cố bảo mật không làm lộ dữ liệu |
|---|---|---|---|
| Có người cố ý xâm nhập không | Có | Không | Có kẻ tấn công, nhưng dữ liệu không bị lấy |
| Dữ liệu có thật sự lọt ra ngoài không | Có | Có | Không |
| Ví dụ điển hình | Khai thác lỗ hổng chưa vá rồi lấy tệp; mã độc tống tiền kèm lấy cắp dữ liệu | Kho dữ liệu để chế độ công khai, gửi nhầm tệp, mất máy tính xách tay | Tấn công DDoS làm quá tải trang web |
| Doanh nghiệp có phải thông báo không | Có, khi vụ việc gây rủi ro cho người có dữ liệu | Có, theo cùng nguyên tắc | Không thuộc nghĩa vụ thông báo rò rỉ, vì dữ liệu không lọt ra |
Rò rỉ do bị tấn công hay đi kèm mã độc tống tiền (ransomware). Theo hướng dẫn #StopRansomware của CISA, Cơ quan An ninh mạng và Hạ tầng Mỹ, đây là phần mềm độc hại mã hóa tệp khiến hệ thống không dùng được, rồi đòi tiền để giải mã. Kẻ tấn công vừa lấy cắp vừa mã hóa dữ liệu, rồi dọa công bố để ép trả tiền, gọi là "tống tiền kép" (double extortion). Có nhóm chỉ lấy cắp rồi dọa công bố.
Lộ do sơ suất vẫn là rò rỉ dù không có tin tặc nào. Theo Microsoft, dữ liệu có thể lọt ra ngoài một cách cố ý hoặc vô tình.
Ngược lại, một đợt tấn công từ chối dịch vụ phân tán (DDoS), tức dồn lượng truy cập lớn làm quá tải trang web, không phải rò rỉ dữ liệu, theo IBM.
Với người dùng, nguyên nhân chỉ quyết định ai chịu trách nhiệm. Một khi dữ liệu đã lọt ra ngoài, hậu quả với chủ dữ liệu là như nhau, dù do tin tặc hay do sơ suất.
Dữ liệu người dùng bị lộ ra ngoài qua 4 con đường
Dữ liệu người dùng lộ ra qua 4 con đường: tin tặc tấn công, đám mây cấu hình sai, đối tác bị xâm nhập và người trong nội bộ. Cả bốn đều bắt đầu từ phía nơi giữ dữ liệu, không phải từ điện thoại hay máy tính của người dùng. Bạn không tự chặn được các con đường này, nhưng vẫn giảm được thiệt hại khi biết dữ liệu nào của mình đã lộ.
Cả bốn nhánh đều đi từ kho dữ liệu của doanh nghiệp ra bên ngoài.
Tin tặc tấn công thẳng vào hệ thống của doanh nghiệp
Tin tặc vào hệ thống doanh nghiệp qua lỗ hổng phần mềm chưa vá, lừa nhân viên khai mật khẩu hoặc cài mã độc tống tiền. Sau đó, họ lấy dữ liệu đi. Báo cáo Verizon Data Breach Investigations Report 2026 xét các sự cố từ tháng 11/2024 đến tháng 10/2025 và cho thấy rõ từng cách.
- Lỗ hổng chưa vá, tức lỗi phần mềm đã có bản sửa nhưng doanh nghiệp chưa cài. Theo Verizon, 31% vụ rò rỉ bắt đầu từ lỗ hổng phần mềm, cách vào phổ biến nhất, vượt cả mật khẩu bị đánh cắp.
- Lừa đảo qua email (phishing), tức thư giả mạo dụ nhân viên khai mật khẩu hoặc mở tệp độc. CISA xếp phishing vào các đường xâm nhập ban đầu.
- Mã độc tống tiền: cũng theo Verizon, 48% vụ rò rỉ có liên quan tới ransomware. Kiểu tống tiền kép khiến dữ liệu vừa bị khóa vừa bị lấy đi.
Vụ Equifax là ví dụ rõ nhất. Tháng 9/2017, Equifax thông báo tội phạm đã khai thác lỗ hổng một ứng dụng website để vào hệ thống từ giữa tháng 5 đến tháng 7/2017. Công ty phát hiện ngày 29/7.
Quỹ phần mềm Apache cho biết lỗ hổng nằm trong Apache Struts và đã có bản vá từ ngày 7/3/2017. Vụ việc xảy ra do Equifax không cài kịp thời bản cập nhật đó. FTC sau này ghi 147 triệu người bị lộ thông tin cá nhân, nhiều hơn con số khoảng 143 triệu mà Equifax nêu ban đầu.
Kho dữ liệu trên đám mây cấu hình sai hoặc thiếu bảo vệ
Kho dữ liệu trên đám mây để ở chế độ công khai, không đặt mật khẩu hoặc phân quyền sai thì ai dò tới cũng đọc được, không cần tấn công. Lưu trữ đám mây của doanh nghiệp là thuê máy chủ của một nhà cung cấp để chứa dữ liệu, thay vì tự đặt máy trong văn phòng.
Theo mô hình trách nhiệm chia sẻ của AWS, nhà cung cấp lo an toàn cho phần cứng, phần mềm, mạng và cơ sở vật chất. Doanh nghiệp thuê tự lo phần bên trong: quản lý và mã hóa dữ liệu, phân quyền truy cập, cấu hình tường lửa.
Vụ Capital One năm 2019 cho thấy hậu quả của một lỗi cấu hình. Theo Capital One, một người bên ngoài truy cập trái phép ngày 22 và 23/3/2019. Công ty chỉ xác định vụ việc ngày 19/7, sau khi một nhà nghiên cứu bảo mật báo tin.
Khoảng 100 triệu người ở Mỹ và khoảng 6 triệu người ở Canada bị ảnh hưởng. Không có số thẻ tín dụng hay thông tin đăng nhập nào bị lộ. Hồ sơ của Bộ Tư pháp Mỹ nêu vụ xâm nhập đi qua một tường lửa ứng dụng web bị cấu hình sai. Tường lửa này là lớp lọc truy cập đặt trước ứng dụng.
Đối tác và nhà cung cấp bên thứ ba bị xâm nhập
Doanh nghiệp giữ an toàn hệ thống của mình vẫn có thể làm lộ dữ liệu người dùng. Chuyện này xảy ra khi đối tác, nhà cung cấp phần mềm hoặc dịch vụ lưu trữ mà họ thuê bị xâm nhập. Bên thứ ba là các công ty cung cấp phần mềm, dịch vụ đám mây hay xử lý dữ liệu, nên họ giữ một phần dữ liệu khách hàng.
Vụ MOVEit năm 2023 cho thấy lỗ hổng ở một nhà cung cấp lan ra nhiều tổ chức. Theo khuyến cáo chung AA23-158A ngày 07/06/2023 của CISA và FBI, nhóm tội phạm CL0P khai thác lỗ hổng trong phần mềm truyền tệp MOVEit Transfer của Progress Software. Nhóm này lấy dữ liệu, bắt đầu từ ngày 27/5.
Năm 2024, Mandiant (Google) cho biết nhóm UNC5537 dùng thông tin đăng nhập bị đánh cắp để vào tài khoản khách hàng của Snowflake. Snowflake là một nền tảng dữ liệu đám mây. Khoảng 165 tổ chức có thể bị lộ đã được thông báo.
Các tài khoản bị chiếm không bật xác thực nhiều yếu tố, tức bước xác minh thêm ngoài mật khẩu. Mandiant không thấy bằng chứng môi trường của chính Snowflake bị xâm nhập.
Cùng năm, Live Nation, công ty mẹ của Ticketmaster, báo với Ủy ban Chứng khoán Mỹ (SEC) rằng họ phát hiện hoạt động trái phép ngày 20/5. Hoạt động này nằm trong một cơ sở dữ liệu đám mây của bên thứ ba, chứa chủ yếu dữ liệu của Ticketmaster.
AT&T cũng báo cáo kẻ gian đã lấy tệp từ không gian làm việc của hãng trên một nền tảng đám mây của bên thứ ba, trong khoảng 14–25/4/2024. Tệp gồm bản ghi cuộc gọi và tin nhắn của gần như toàn bộ khách hàng di động. Vì dữ liệu đi qua nhiều lớp đối tác, người dùng có khi nhận thông báo rò rỉ từ một công ty họ chưa từng nghe tên.
Nhân viên nội bộ vô tình hoặc cố ý làm lộ dữ liệu
Người bên trong doanh nghiệp cũng làm lộ dữ liệu. Có khi họ vô tình gửi nhầm tệp, có khi cố ý mang dữ liệu ra ngoài để bán hoặc tiết lộ. Microsoft xếp nhân viên và nhà thầu thành một nguồn gây vi phạm dữ liệu riêng, vì họ có thể làm lộ dữ liệu do sơ suất hoặc cố ý trục lợi.
Ba kiểu vô tình thường gặp là gửi email nhầm người nhận, chia sẻ tệp với quyền xem quá rộng và làm mất thiết bị. Theo Microsoft, máy tính xách tay, ổ đĩa ngoài hay tài liệu in bị thất lạc hoặc bị lấy cắp đều có thể gây rò rỉ.
Kiểu cố ý do nhân viên hoặc cựu nhân viên từng có quyền truy cập hợp lệ gây ra. Microsoft tính cả việc dùng quyền truy cập vượt quá mức được cấp là vi phạm dữ liệu.
5 loại dữ liệu hay bị lộ và mức nguy hiểm của từng loại
Năm loại dữ liệu hay bị lộ là giấy tờ định danh, sinh trắc học và sức khỏe, tài chính, thông tin đăng nhập và thông tin liên hệ. Nguy hiểm nhất là những loại không thể thay, như số giấy tờ và dấu vân tay, khuôn mặt.
IBM xếp số an sinh xã hội Mỹ (SSN), tức mã số cá nhân của mỗi người ở Mỹ, vào nhóm dữ liệu hay bị nhắm tới. Nhóm này còn có số tài khoản ngân hàng, dữ liệu y tế và hồ sơ khách hàng. Giấy tờ định danh bị dùng cho nhiều việc nhất, từ mở thẻ tín dụng tới lấy tiền hoàn thuế, theo FTC trong bài "What To Know About Identity Theft".
| Loại dữ liệu | Ví dụ | Kẻ gian dùng để làm gì | Có thay được không | Mức nguy hiểm |
|---|---|---|---|---|
| Giấy tờ định danh | Số căn cước, SSN, hộ chiếu, ngày sinh | Mở thẻ tín dụng, tài khoản điện thoại, điện đứng tên nạn nhân; lấy tiền hoàn thuế | Gần như không | Cao nhất |
| Sinh trắc học và sức khỏe | Dấu vân tay, khuôn mặt, hồ sơ ADN, dữ liệu ứng dụng sức khỏe | Mạo danh nạn nhân để khám chữa bệnh | Không | Rất cao |
| Tài chính | Số thẻ, số tài khoản ngân hàng | Mua hàng bằng thẻ của nạn nhân | Có, qua ngân hàng | Cao |
| Thông tin đăng nhập | Email, mật khẩu, mã xác thực | Vào thẳng tài khoản, thử cùng mật khẩu ở dịch vụ khác | Có, đổi được ngay | Cao, giảm nhanh khi đổi mật khẩu |
| Thông tin liên hệ | Họ tên, số điện thoại, email, địa chỉ | Gọi điện, nhắn tin, gửi email lừa đảo đúng tên | Khó, vì ít khi đổi | Thấp hơn, nhưng là nguyên liệu của lừa đảo |
Mật khẩu và số thẻ đổi được, còn số giấy tờ, ngày sinh và sinh trắc học đi theo một người gần như suốt đời. Thông tin liên hệ có vẻ vô hại nhưng đủ để kẻ gian liên lạc đúng người. FTC nhắc cơ quan và ngân hàng hợp pháp không hỏi số an sinh xã hội qua điện thoại, email hay tin nhắn.
Rò rỉ dữ liệu ảnh hưởng thế nào đến người dùng?
Người dùng chịu hại theo 4 kiểu chính: bị lừa nhắm đúng người, bị chiếm tài khoản, bị mạo danh và mất tiền kéo dài. Lừa đảo là kiểu dễ gặp nhất, vì kẻ gian chỉ cần thông tin liên hệ để bắt đầu. Theo FTC, lừa đảo mạo danh là loại người dân Mỹ báo cáo nhiều nhất năm 2024.
Lừa đảo nhắm đúng tên, đúng số điện thoại của nạn nhân
Có dữ liệu bị lộ, kẻ gian gọi đúng tên và nhắc đúng đơn hàng hoặc dịch vụ nạn nhân đang dùng. Vì thế, cuộc gọi, tin nhắn lừa đảo nghe rất thật. Kiểu này gọi là lừa đảo nhắm mục tiêu (spear phishing), tức thư hoặc tin nhắn soạn riêng cho một người dựa trên thông tin thật về người đó. Ba kịch bản hay gặp:
- Giả nhân viên ngân hàng: theo số liệu FTC công bố ngày 15/06/2026, mạo danh doanh nghiệp làm người dân Mỹ mất gần 1 tỷ USD năm 2025. Giả danh ngân hàng gây thiệt hại lớn nhất trong nhóm này.
- Giả cơ quan nhà nước: kiểu này gây thiệt hại khoảng 920 triệu USD năm 2025, tăng từ 789 triệu USD năm 2024.
- Giả chính công ty bị rò rỉ: sau vụ Equifax, FTC cảnh báo ai gọi, nhắn tin hay gửi email bất ngờ để hỏi số thẻ, số tài khoản đều là kẻ lừa đảo. Người đề nghị "giúp" kích hoạt dịch vụ theo dõi tín dụng miễn phí cũng vậy.
Tính chung năm 2025, người dân Mỹ báo mất 3,5 tỷ USD vì lừa đảo mạo danh, gần gấp ba năm 2020. Số tiền này khoảng 91.350 tỷ đồng. Dấu hiệu chung để nghi ngờ là tin nhắn biết nhiều về bạn nhưng lại đòi bạn bấm link hoặc đọc mã xác thực.
Bị chiếm tài khoản vì dùng chung một mật khẩu
Khi một trang bị lộ mật khẩu, kẻ gian đem chính cặp email và mật khẩu đó thử trên các dịch vụ khác. Ai dùng chung một mật khẩu sẽ mất cả những tài khoản không hề bị rò rỉ. Kiểu tấn công này gọi là nhồi thông tin đăng nhập (credential stuffing).
23andMe, công ty xét nghiệm ADN, công bố một vụ như vậy vào tháng 10/2023. Công ty cho biết hệ thống của mình không bị xâm nhập. Kẻ gian dùng mật khẩu mà khách hàng dùng lại từ các trang khác đã bị lộ.
Kẻ gian vào trực tiếp khoảng 14.000 tài khoản. Con số này chưa tới 0,1% trong khoảng 14 triệu khách hàng. Qua các tài khoản đó, họ xem được khoảng 5,5 triệu hồ sơ của tính năng tìm họ hàng qua ADN và khoảng 1,4 triệu hồ sơ cây gia đình.
FTC lưu ý thông báo rò rỉ của một tài khoản cũ không dùng nữa vẫn cần xử lý, vì mật khẩu dùng lại có thể mở cả tài khoản ngân hàng. Theo CISA, người bật xác thực nhiều yếu tố ít bị hack hơn đáng kể. Muốn biết mật khẩu cũ nào cần đổi, bạn có thể kiểm tra email đã nằm trong vụ rò rỉ nào.
Bị mạo danh để mở tài khoản, vay tiền
Có số giấy tờ, ngày sinh và địa chỉ bị lộ, kẻ gian có thể mạo danh nạn nhân để mở tài khoản, mở thẻ tín dụng hoặc vay tiền. Khoản nợ khi đó đứng tên nạn nhân. FTC gọi đây là đánh cắp danh tính (identity theft), tức người khác dùng thông tin cá nhân hoặc tài chính của bạn mà không được phép. Ở Mỹ, kẻ gian còn dùng thông tin này để xin việc hoặc mạo danh nạn nhân khi bị bắt.
Vì khoản nợ đứng tên nạn nhân, họ thường chỉ nhận ra qua dấu hiệu gián tiếp. Theo FTC, đó là hóa đơn quen thuộc bỗng không về, khoản phí lạ hay tiền bị rút mà mình không rút. Báo cáo tín dụng cũng có thể hiện tài khoản lạ.
Theo thông cáo FTC ngày 10/03/2025, năm 2024 cơ quan này nhận hơn 1,1 triệu báo cáo đánh cắp danh tính qua IdentityTheft.gov. Hệ thống tiếp nhận Consumer Sentinel của FTC nhận tổng cộng 6,5 triệu báo cáo về gian lận, đánh cắp danh tính và khiếu nại khác. Người dân Mỹ còn có thể đóng băng tín dụng (credit freeze), tức chặn việc mở tài khoản tín dụng mới đứng tên mình.
Thiệt hại tiền và hậu quả kéo dài nhiều năm sau vụ rò rỉ
Thiệt hại của một vụ rò rỉ không dừng ở tuần đầu. Dữ liệu đã lộ có thể bị dùng lại sau nhiều năm. Những thứ không đổi được như số giấy tờ, ngày sinh mang rủi ro gần như suốt đời. Thiệt hại với người dùng có ba dạng:
- Mất tiền trực tiếp: bị lừa chuyển khoản, thẻ bị dùng mua hàng, khoản vay mạo danh đứng tên mình.
- Chi phí gián tiếp: thời gian gọi điện, làm giấy tờ, theo dõi báo cáo tín dụng.
- Rủi ro kéo dài: dàn xếp vụ Equifax cung cấp dịch vụ khôi phục danh tính miễn phí tới tháng 1/2029, gần 12 năm sau vụ việc năm 2017.
Chi phí của doanh nghiệp và tiền người dùng mất là hai con số khác nhau. Theo IBM Cost of a Data Breach Report 2026, chi phí trung bình toàn cầu của một vụ rò rỉ là 4,99 triệu USD, tăng 12% so với năm trước. Mức này khoảng 130,2 tỷ đồng, còn ở Mỹ là 11,5 triệu USD. Đây là chi phí doanh nghiệp bị rò rỉ phải gánh, không phải tiền người dùng mất.
Tiền người dân mất nằm ở số liệu của FTC. Năm 2025, người dân Mỹ báo mất khoảng 16 tỷ USD vì lừa đảo, cao hơn năm 2024 khoảng một phần tư. Số tiền này khoảng 417.600 tỷ đồng. Con số của FTC tính mọi kiểu lừa đảo, không riêng các vụ bắt nguồn từ rò rỉ dữ liệu.
Dữ liệu bị rao bán trên mạng ngầm
Dữ liệu bị đánh cắp thường không nằm yên một chỗ mà bị đem bán, trao đổi hoặc đăng miễn phí trên các diễn đàn và chợ trên mạng ngầm. Mandiant cho biết nhóm UNC5537 tìm cách bán dữ liệu khách hàng lấy được trên các diễn đàn tội phạm mạng có tiếng.
Mạng ngầm là gì, vì sao dữ liệu bị lộ thường bị đem bán ở đó?
Mạng ngầm (dark web) là phần internet chỉ vào được bằng phần mềm đặc biệt và giấu danh tính người dùng. Kẻ bán dữ liệu dùng nó để khó bị truy ra. Mạng ngầm khác web ẩn (deep web). Web ẩn chỉ là các trang cần đăng nhập như hộp thư, tài khoản ngân hàng trực tuyến, hoàn toàn hợp pháp.
BreachForums cho thấy quy mô của một chợ dữ liệu. Theo Bộ Tư pháp Mỹ, tội phạm mạng mua, bán, trao đổi dữ liệu bị hack ở đây, và diễn đàn có hơn 330.000 thành viên. Nơi này chào bán ít nhất 888 bộ dữ liệu với hơn 14 tỷ bản ghi thông tin định danh cá nhân.
Các bộ dữ liệu gồm thông tin tài khoản ngân hàng, số an sinh xã hội và thông tin đăng nhập. Hồ sơ vụ án cho biết diễn đàn còn có dịch vụ trung gian giữ tiền giữa người mua và người bán.
Thu giữ một diễn đàn không chấm dứt chợ dữ liệu. BreachForums ra đời tháng 3/2022 để thay RaidForums, diễn đàn bị cơ quan thực thi pháp luật thu giữ tháng 2/2022. Người lập BreachForums bị bắt tháng 3/2023 và bị tuyên án lại 3 năm tù tháng 9/2025. Theo thỏa thuận nhận tội, ông giao nộp hơn 100 tên miền, thiết bị điện tử và tiền mã hóa thu được.
Dữ liệu từ nhiều vụ bị ghép thành hồ sơ về một người như thế nào?
Kẻ gian ghép dữ liệu từ nhiều vụ khác nhau qua điểm chung như email hay số điện thoại. Từ những mảnh rời rạc, họ có hồ sơ gồm tên, ngày sinh, địa chỉ và mật khẩu cũ của cùng một người. Một dạng ghép là danh sách tài khoản và mật khẩu gộp (combolist), tức tệp gom các cặp email, mật khẩu từ nhiều nguồn. Ba nguồn ghép chính:
- Các vụ rò rỉ cũ: tháng 1/2024, nhà nghiên cứu Bob Dyachenko cùng nhóm Cybernews công bố kho "mother of all breaches" hơn 26 tỷ bản ghi, nặng 12 TB. Kho này gom từ nhiều vụ trước đó, có dữ liệu liên quan tới LinkedIn, X, Dropbox, Adobe, Canva, Telegram.
- Mã độc đánh cắp thông tin (infostealer): loại mã độc này lây vào máy tính để lấy thông tin đăng nhập. Theo Mandiant, ít nhất 79,7% tài khoản nhóm UNC5537 dùng có thông tin đăng nhập đã lộ từ trước, và ca nhiễm sớm nhất có từ tháng 11/2020.
- Các bên gom dữ liệu: Global News cho biết các nhà nghiên cứu nghĩ người gom kho dữ liệu năm 2024 có thể là kẻ xấu, công ty môi giới dữ liệu hoặc một dịch vụ nào đó. Công ty môi giới dữ liệu là nơi thu thập và bán lại dữ liệu cá nhân.
Ba nguồn rời rạc gặp nhau ở một hồ sơ chung, nhờ email hoặc số điện thoại.
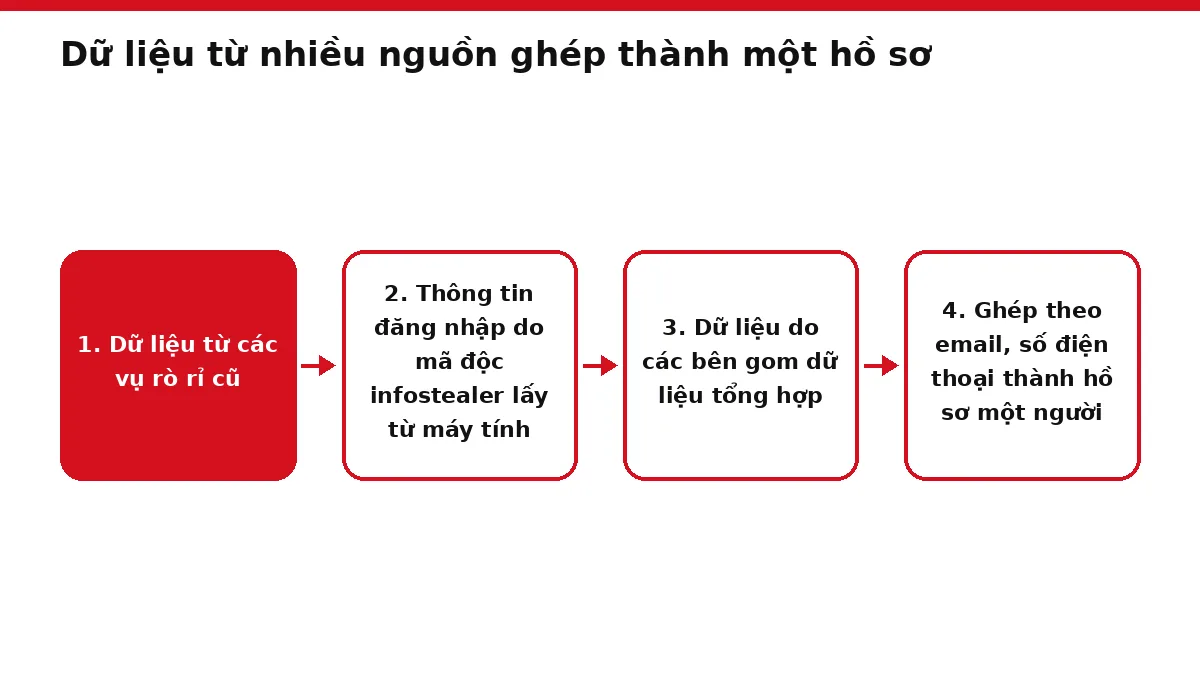
Hồ sơ ghép nguy hiểm hơn từng vụ lẻ vì nó đủ để mạo danh. Một vụ chỉ lộ email, vụ khác lộ ngày sinh. Ghép lại, kẻ gian có đủ thông tin để giả làm chính bạn. Mandiant cũng cho biết có thông tin đăng nhập vẫn dùng được nhiều năm sau khi bị đánh cắp, vì chủ tài khoản chưa từng đổi.
Tin tặc rao bán dữ liệu nhưng công ty chưa xác nhận thì hiểu thế nào?
Khi tin tặc tự nhận đang bán dữ liệu mà công ty chưa xác nhận, đó chỉ là lời tự nhận, chưa được xác nhận. Dữ liệu có thể thật, có thể là dữ liệu cũ gom lại, cũng có thể là giả. Kho "mother of all breaches" là trường hợp dữ liệu cũ: các nhà nghiên cứu xác định nó gom từ các vụ trước chứ không phải một vụ mới.
Lời rao đáng tin hơn khi có người ngoài kiểm tra mẫu, và chỉ chắc chắn khi công ty xác nhận.
| Tình huống | Nghĩa là gì | Người dùng nên hiểu thế nào |
|---|---|---|
| Tin tặc tự nhận | Chỉ có lời rao, chưa được xác nhận | Chưa coi là vụ rò rỉ đã xảy ra, nhưng nên đổi mật khẩu đang dùng chung |
| Nhà nghiên cứu độc lập kiểm tra mẫu | Người ngoài đã xem một phần dữ liệu | Đáng tin hơn, nhưng dữ liệu có thể là bản gom từ vụ cũ |
| Công ty đã xác nhận | Công ty công bố hoặc báo cơ quan quản lý | Là vụ rò rỉ thật, cần đọc thông báo về loại dữ liệu bị lộ |
Hai vụ năm 2024 cho thấy khoảng cách giữa lời rao và lời xác nhận. Ngày 27/5, một kẻ gian rao bán trên dark web thứ mà họ nói là dữ liệu người dùng Live Nation. Báo cáo của công ty chỉ gọi đó là dữ liệu kẻ gian "tự nhận" có.
AT&T biết tin một kẻ gian tự nhận đã sao chép nhật ký cuộc gọi vào ngày 19/4. Hãng chỉ xác nhận trong báo cáo ký ngày 12/7, tức 84 ngày sau, khi đã điều tra. Trong lúc chờ xác nhận, bạn nên đổi mật khẩu đang dùng chung và bật xác thực hai yếu tố.
Trách nhiệm của doanh nghiệp khi làm lộ dữ liệu
Doanh nghiệp làm lộ dữ liệu phải báo cho cơ quan quản lý và người dùng, và có thể bị phạt hoặc bị kiện. Nghĩa vụ cụ thể tùy nơi doanh nghiệp hoạt động và nơi người dùng sinh sống. Hai nghĩa vụ chính là bảo vệ dữ liệu ngay từ đầu và thông báo khi có sự cố.
GDPR: báo cơ quan bảo vệ dữ liệu trong 72 giờ, báo người dùng khi rủi ro cao
GDPR, bộ quy định chung về bảo vệ dữ liệu của Liên minh châu Âu, buộc doanh nghiệp báo cơ quan bảo vệ dữ liệu trong 72 giờ sau khi biết có rò rỉ. Khi vụ việc có khả năng gây rủi ro cao, doanh nghiệp còn phải báo thẳng cho người dùng. Ủy ban Bảo vệ dữ liệu Ireland (DPC) nêu rõ từng nghĩa vụ:
- Báo cơ quan: hạn 72 giờ áp dụng khi vụ việc gây rủi ro cho cá nhân. Vụ không có rủi ro vẫn phải lưu hồ sơ nội bộ, ghi ai quyết định và vì sao. DPC chia rủi ro thành bốn bậc: thấp, trung bình, cao, nghiêm trọng.
- Báo người dùng: khi vụ việc có khả năng gây rủi ro cao, doanh nghiệp phải báo người bị ảnh hưởng mà không chậm trễ quá mức. Ủy ban Bảo vệ dữ liệu châu Âu (EDPB) có Hướng dẫn 9/2022 riêng về việc thông báo này, bản 2.0 ra tháng 4/2023.
- Quyền của người dùng: theo quy trình khiếu nại của DPC, người dân nêu vấn đề với tổ chức trước. Nếu không được trả lời thỏa đáng, họ gửi khiếu nại qua mẫu trực tuyến của DPC.
- Mức phạt: tháng 11/2022, DPC công bố phạt Meta 265 triệu euro, khoảng 7.910 tỷ đồng. Khoản phạt đến sau cuộc điều tra về một bộ dữ liệu Facebook bị gom và đăng trên internet. Lý do là Meta vi phạm Điều 25 GDPR về bảo vệ dữ liệu theo thiết kế và mặc định.
Luật thông báo rò rỉ của các bang Mỹ và vai trò của FTC
Ở Mỹ, nghĩa vụ báo cho người dân bị ảnh hưởng nằm trong luật của từng bang. FTC xử lý những doanh nghiệp bảo vệ dữ liệu kém hoặc nói sai về bảo mật. Theo FTC, mọi bang, Đặc khu Columbia, Puerto Rico và Quần đảo Virgin đều có luật buộc thông báo khi rò rỉ thông tin cá nhân. Ba điểm cần biết:
- Luật bang: ở California, thông báo gửi cho hơn 500 cư dân phải nộp bản mẫu cho Tổng chưởng lý bang. Văn phòng này công khai danh sách thông báo rò rỉ, ai cũng tra được theo tên tổ chức và ngày rò rỉ.
- FTC: theo trang thực thi của FTC, cơ quan này dựa chủ yếu vào Điều 5 Đạo luật FTC, cấm hành vi không công bằng và lừa dối trong thương mại. Ứng dụng sức khỏe nằm ngoài luật y tế HIPAA phải báo người dùng muộn nhất 60 ngày, theo quy định thông báo rò rỉ dữ liệu sức khỏe sửa tháng 4/2024. Tổ chức tài chính phi ngân hàng phải báo FTC muộn nhất 30 ngày khi vụ việc chạm tới ít nhất 500 người. Quy định này nằm trong Safeguards Rule sửa đổi, công bố tháng 10/2023.
- Vụ thật: tháng 7/2019, Equifax đồng ý trả ít nhất 575 triệu USD, có thể tới 700 triệu USD, trong dàn xếp với FTC. Tham gia dàn xếp còn có Cục Bảo vệ tài chính người tiêu dùng (CFPB) và 50 bang, vùng lãnh thổ Mỹ. Khoản này khoảng 15.008 đến 18.270 tỷ đồng. Riêng 300 triệu USD đi vào quỹ cho người tiêu dùng.
Khởi kiện tập thể sau vụ rò rỉ dữ liệu có đáng tham gia?
Có đáng tham gia hay không tùy hoàn cảnh từng người. Kiện tập thể (class action) là vụ kiện mà một nhóm người bị ảnh hưởng cùng đứng chung. Vụ kiện có thể kết thúc bằng một khoản dàn xếp có quỹ, hạn nộp đơn và danh mục khoản được trả. Quỹ dàn xếp vụ Equifax, lập trong thỏa thuận với FTC, CFPB và các bang, là một ví dụ.
- Điều kiện chung: thuộc nhóm người bị ảnh hưởng và nộp đơn đúng hạn. Với Equifax, quỹ có tới 425 triệu USD, khoảng 11.093 tỷ đồng, và hạn nộp đơn là 22/01/2024.
- Khoản được trả: theo trang dàn xếp của FTC, người nộp đơn được trả cho khoản mất tiền tự bỏ ra, thời gian bỏ ra và các khoản tiền mặt khác. Tháng 11/2024, đơn vị quản lý dàn xếp dự kiến gửi thêm tiền qua thẻ trả trước.
- Điều cần cảnh giác: FTC nhắc người dân không phải trả tiền cho dịch vụ theo dõi tín dụng trong dàn xếp Equifax. Trang thông tin chính thức là ftc.gov/Equifax.
Vụ Capital One cũng có dàn xếp kiện tập thể, được một tòa án liên bang Mỹ chấp thuận sơ bộ tháng 2/2022. Ở EU, cơ chế tương ứng là khởi kiện đại diện.
Theo Ủy ban châu Âu, Chỉ thị (EU) 2020/1828 cho phép tổ chức đủ tư cách, như tổ chức người tiêu dùng, khởi kiện thay một nhóm người tiêu dùng. Họ đòi chấm dứt vi phạm hoặc bồi thường, kể cả trong lĩnh vực bảo vệ dữ liệu. Người tiêu dùng không phải bên khởi kiện nhưng được hưởng kết quả. Chỉ thị áp dụng ở cấp quốc gia từ ngày 25/06/2023, nhưng chưa phải nước thành viên nào cũng đã đưa vào luật của mình.
Luật sư về bảo vệ dữ liệu cá nhân có đáng thuê không?
Nhiều việc chính sau một vụ rò rỉ có thể tự làm qua kênh chính thức mà không cần luật sư. Đó là khiếu nại với cơ quan bảo vệ dữ liệu ở EU, báo cáo đánh cắp danh tính ở Mỹ và nộp đơn dàn xếp trên trang chính thức. Người ta thường chỉ tìm tư vấn pháp lý khi thiệt hại lớn và có chứng cứ, như bị mạo danh đứng tên một khoản nợ lớn.
Tại IdentityTheft.gov, người bị đánh cắp danh tính ở Mỹ tự báo cáo và nhận kế hoạch khắc phục riêng kèm thư mẫu. Theo FTC, người không dùng tiếng Anh hay tiếng Tây Ban Nha có thể gọi số 877-438-4338 rồi bấm phím 3 để có phiên dịch. Đây là lựa chọn hữu ích cho người Việt ở Mỹ.
Người đã mất tiền còn dễ gặp thêm một kiểu lừa đảo. FTC mô tả lừa đảo lấy lại tiền (recovery scam): kẻ gian giả cơ quan nhà nước, tổ chức bảo vệ người tiêu dùng hoặc công ty luật, hứa lấy lại tiền. Sau đó, chúng đòi trả trước "phí giữ chỗ", phí xử lý hay "thuế". FTC khuyên không bao giờ trả tiền trước để được hoàn tiền, vì cơ quan nhà nước và tổ chức hợp pháp không đòi tiền để giúp lấy lại tiền.
Kiểm tra tài khoản có bị lộ hay không
Bạn kiểm tra được email, số điện thoại của mình có nằm trong các vụ rò rỉ đã biết hay không. Công cụ gồm trang tra cứu miễn phí và tính năng cảnh báo mật khẩu có sẵn trong trình duyệt, trình quản lý mật khẩu. Kết quả cho biết dữ liệu nằm trong vụ nào. Cách làm chi tiết nằm ở bài kiểm tra tài khoản có bị lộ hay không.
Việc cần làm ngay sau một vụ rò rỉ
Ngay sau tin rò rỉ, việc đầu tiên là đổi mật khẩu bị lộ và mọi nơi đang dùng chung mật khẩu đó. Tiếp theo là bật xác thực hai yếu tố và cảnh giác với tin nhắn, cuộc gọi nhắc tới vụ việc. FTC khuyên làm ngay hai việc đầu khi nhận thông báo rò rỉ. Các bước đầy đủ nằm ở bài việc cần làm ngay sau một vụ rò rỉ.
Các vụ rò rỉ ở EU và Mỹ chạm tới người dùng Việt Nam như thế nào?
Người Việt dùng chung các dịch vụ toàn cầu như mạng xã hội, email, ứng dụng mua sắm. Vì thế, dữ liệu của họ nằm trong cùng kho bị lộ ở các vụ tại EU và Mỹ. Kẻ gian ở đâu cũng dùng được dữ liệu đó, chẳng hạn để soạn tin nhắn lừa đảo bằng tiếng Việt.
Ba vụ lớn đều dính tới dịch vụ người Việt quen dùng, từ Facebook tới Ticketmaster.
| Vụ việc (năm) | Dịch vụ người Việt đang dùng | Người Việt liên quan thế nào |
|---|---|---|
| Bộ dữ liệu Facebook (công bố 2021) | Theo Meta, dữ liệu hơn 530 triệu người dùng bị thu thập tự động trước 09/2019 từ thông tin hồ sơ công khai; theo AFP, bộ dữ liệu gồm số điện thoại, ngày sinh, email | |
| Kho "mother of all breaches" (2024) | LinkedIn, X, Dropbox, Adobe, Canva, Telegram | Kho gom dữ liệu từ nhiều nền tảng toàn cầu, nên tài khoản đăng ký bằng email cũ có thể nằm trong đó |
| Live Nation, Ticketmaster (2024) | Ticketmaster, nơi mua vé sự kiện quốc tế | Dữ liệu chủ yếu của Ticketmaster bị truy cập trong một cơ sở dữ liệu đám mây của bên thứ ba |
Với bộ dữ liệu Facebook, Meta cho biết ngày 06/04/2021 dữ liệu bị thu thập qua tính năng nhập danh bạ để tìm bạn, không phải do hệ thống bị hack. Đây cũng là bộ dữ liệu dẫn tới khoản phạt của DPC năm 2022.
Quyền của người Việt khác người dân EU, Mỹ. Ví dụ, dàn xếp Equifax dành 7 báo cáo tín dụng miễn phí mỗi năm cho người tiêu dùng Mỹ. Tại Việt Nam, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ ngày 01/01/2026. Theo Cổng thông tin điện tử tỉnh Hà Tĩnh, luật ghi quyền khiếu nại, khởi kiện và yêu cầu bồi thường của chủ thể dữ liệu, tức người có dữ liệu.
Khi một dịch vụ toàn cầu gửi thông báo rò rỉ, bạn có thể kiểm tra xem tài khoản của mình có trong vụ rò rỉ không.
Sau khi kiểm tra tài khoản có bị lộ hay không, bước tiếp theo là nắm việc cần làm ngay sau một vụ rò rỉ.
Cách đọc số liệu: Tiền đô la, euro trong bài quy đổi theo giá bán của bảng tỷ giá Vietcombank lúc 14:25 ngày 19/10/2026, là 26.100 đồng/USD và 29.847,37 đồng/EUR. Hỏa Tốc 24h dùng "rò rỉ dữ liệu" cho cả data breach lẫn data leak. Bốn con đường làm lộ dữ liệu được gộp từ sáu nguồn gây vi phạm dữ liệu mà Microsoft liệt kê.