Khái niệm thứ ba cần biết là khai thác (exploit). Đó là hành vi hoặc đoạn mã lợi dụng chỗ hở để gây hại. Lỗ hổng chỉ gây thiệt hại thật khi có người khai thác nó trên máy chưa cài bản vá.
Lỗ hổng bảo mật là gì? Định nghĩa bằng ví dụ đời thường
Lỗ hổng bảo mật là một chỗ hở trong phần mềm hoặc thiết bị, giống ổ khóa cửa có lỗi. Ai biết mẹo là mở được dù không có chìa. Chủ nhà vẫn khóa cửa mỗi ngày, nhưng ổ khóa không còn giữ người lạ ở ngoài. Tình trạng đó kéo dài đến khi thợ thay phần hỏng, tức là đến khi máy được cài bản vá.
Theo Google trên web.dev, lỗ hổng là loại lỗi có thể bị lợi dụng, đôi khi còn gọi là lỗi bảo mật. Trang Thuật ngữ của Chương trình CVE nói rõ hơn. Lỗ hổng là chỗ hỏng trong phần mềm, phần cứng, dịch vụ hoặc firmware mà kẻ xấu khai thác được. Firmware là phần mềm nằm sẵn trong thiết bị, điều khiển trực tiếp phần cứng như chip Bluetooth của tai nghe.
Khi bị khai thác, lỗ hổng gây hại cho tính bí mật, tính toàn vẹn hoặc tính sẵn sàng của hệ thống. Nói gọn, dữ liệu bị lộ, bị sửa trái phép, hoặc máy không dùng được.
Trong hình ảnh ổ khóa, chỗ hở có thể nằm ở thiết kế lõi khóa, ở cách lắp khóa vào cửa, hoặc ở chính kim loại làm khóa. Với máy móc, ba chỗ đó là mã nguồn, phần cấu hình khi cài đặt và firmware gắn với phần cứng. Có lỗ hổng chưa có nghĩa máy đã bị tấn công. Kẻ xấu còn phải biết mẹo và nhắm đúng thiết bị đó.
Lỗi phần mềm, lỗ hổng và khai thác (exploit) khác nhau thế nào
Mọi lỗ hổng đều là lỗi phần mềm, nhưng không phải lỗi nào cũng là lỗ hổng. Theo Google, lỗi (bug) là khi ứng dụng không chạy như dự kiến. Lỗi chỉ thành lỗ hổng khi kẻ tấn công lợi dụng được nó để làm điều họ không được phép.
| Khái niệm | Nghĩa là gì | Ví dụ đời thường |
|---|---|---|
| Lỗi phần mềm (bug) | Ứng dụng không chạy như dự kiến | Ổ khóa kẹt, phải vặn mấy lần mới mở được |
| Lỗ hổng (vulnerability) | Loại lỗi có thể bị lợi dụng để làm điều không được phép | Ổ khóa có lỗi, ai biết mẹo là mở được dù không có chìa |
| Khai thác (exploit) | Hành vi hoặc đoạn mã lợi dụng lỗ hổng để gây hại | Kẻ gian dùng đúng mẹo đó để vào nhà |
Lỗ hổng chưa có cách khai thác giống ổ khóa lỗi mà chưa ai biết mẹo, nên rủi ro còn thấp. Khi tin tức báo một lỗ hổng "đang bị khai thác", nghĩa là đã có bằng chứng tấn công thật.
Danh mục lỗ hổng đã bị khai thác (KEV) của CISA chỉ thêm một lỗ hổng khi có bằng chứng tin cậy về tấn công thật. Bằng chứng đó là kẻ xấu đã chạy mã độc trên hệ thống mà không được phép. CISA là cơ quan ra chỉ thị an ninh mạng cho các cơ quan liên bang Mỹ. Việc quét hệ thống, nghiên cứu bảo mật hay có mã khai thác thử nghiệm công khai đều chưa đủ để tính.
Microsoft cũng có ô "Exploited" trong Hướng dẫn cập nhật bảo mật (Security Update Guide) của hãng. Ô này ghi YES khi lỗ hổng đã bị khai thác trước ngày phát hành bản vá. Gặp những dấu hiệu này, việc nên làm là cài bản vá ngay.
Lỗ hổng bảo mật do đâu mà có
Lỗ hổng bảo mật sinh ra chủ yếu từ sai sót của con người khi viết, ghép và cài đặt phần mềm. Phần mềm ngày nay rất lớn và ghép từ nhiều thành phần của bên thứ ba. Bốn nguyên nhân thường gặp, xếp từ phổ biến nhất:
- Lỗi lập trình: người viết mã để sót một bước kiểm tra quyền. Lỗi phân quyền chưa đầy đủ mà đội bảo mật của WhatsApp tự phát hiện năm 2025 thuộc loại này.
- Dùng chung thành phần của bên thứ ba: bản tin bảo mật Android gom bản sửa cho nền tảng Android, nhân Linux và linh kiện của các hãng chip. Apple cũng ghi một lỗi Bluetooth trên tai nghe Beats là lỗ hổng trong mã nguồn mở.
- Cấu hình mặc định yếu: thiết bị xuất xưởng với cài đặt dễ dãi, người dùng không đổi lại.
- Phần mềm cũ không còn được vá: theo Trung tâm An ninh mạng Quốc gia Anh (NCSC), công nghệ hết vòng đời hoặc hết hỗ trợ không còn nhận bản cập nhật.
Lỗ hổng không thể loại bỏ hoàn toàn. Theo NCSC, tổ chức nào làm ra hay dùng công nghệ cũng mang "nợ kỹ thuật" (technical debt). Đó là các vấn đề kỹ thuật tồn đọng, tốn kém và chậm xử lý.
Linh kiện dùng chung còn khiến một lỗi lan sang nhiều hãng. Airoha, hãng làm chip Bluetooth, liệt kê các dòng chip bị ảnh hưởng: AB156x, AB157x, AB158x, AB159x và AB1627. Tai nghe của nhiều thương hiệu dùng các chip này.
Lỗ hổng bảo mật xuất hiện ở đâu: 4 nơi gần người dùng nhất
Người dùng phổ thông dễ gặp lỗ hổng nhất ở bốn nơi. Đó là ứng dụng nhắn tin, ứng dụng ngân hàng, Bluetooth của điện thoại và tai nghe, chatbot hoặc công cụ AI. Đây là những nơi giữ tin nhắn, tiền, giọng nói và dữ liệu cá nhân. Cả bốn có chung một điểm: lỗ hổng được bịt qua bản cập nhật.
Lỗ hổng trên ứng dụng nhắn tin
Lỗ hổng trên ứng dụng nhắn tin có thể cho kẻ xấu đọc trộm tin nhắn, cài mã độc qua một tệp hoặc cuộc gọi, hoặc chiếm tài khoản. Vì vậy, ứng dụng nhắn tin là phần mềm cần cập nhật sớm nhất trên điện thoại. Lý do nằm ở cách ứng dụng làm việc: nó liên tục nhận tệp, đường link và cuộc gọi từ người khác, kể cả người lạ.
WhatsApp là một ví dụ đã được hãng xác nhận. Trong bản tin bảo mật tháng 8/2025, hãng công bố lỗ hổng CVE-2025-55177. Đây là lỗi phân quyền chưa đầy đủ ở tin nhắn đồng bộ giữa các thiết bị liên kết. Lỗi có thể cho người lạ khiến máy nạn nhân xử lý nội dung từ một địa chỉ web bất kỳ.
Các phiên bản bị ảnh hưởng gồm WhatsApp cho iOS trước bản 2.25.21.73, WhatsApp Business cho iOS và WhatsApp cho Mac bản 2.25.21.78. Theo WhatsApp, lỗi này kết hợp với lỗ hổng CVE-2025-43300 của hệ điều hành Apple có thể đã bị dùng trong một cuộc tấn công tinh vi. Cuộc tấn công nhắm vào một số người dùng cụ thể. Ngày 02/09/2025, CISA thêm lỗ hổng này vào danh mục KEV.
Việc bạn cần làm là cập nhật ứng dụng nhắn tin từ Google Play hoặc App Store. Đừng cài các bản "mod" chỉnh sửa lan truyền ngoài kho, vì chúng không nhận bản cập nhật chính thức. Với người dễ bị nhắm tới như nhà báo, chủ doanh nghiệp hay kế toán, Google còn có chương trình bảo vệ nâng cao của Google.
Lỗ hổng bảo mật trên ứng dụng ngân hàng
Ứng dụng ngân hàng có nhiều lớp bảo vệ. Đường kẻ xấu hay dùng nhất để chiếm tiền lại là lỗ hổng trên chính điện thoại: hệ điều hành chưa vá, máy đã root hoặc jailbreak, ứng dụng giả mạo. Root trên Android và jailbreak trên iPhone là phá khóa máy để có toàn quyền với hệ điều hành.
Lỗ hổng trong ứng dụng do ngân hàng tự vá. Lỗ hổng ở điện thoại thì phụ thuộc vào việc chủ máy giữ máy nguyên bản và đã cài bản vá.
Quy định trong nước giải thích vì sao nhiều ứng dụng ngân hàng từ chối chạy trên máy đã phá khóa. Thông tư 77/2025/TT-NHNN do Phó Thống đốc Ngân hàng Nhà nước Phạm Tiến Dũng ký ngày 31/12/2025. Thông tư sửa đổi một số điều của Thông tư 50/2024/TT-NHNN về an toàn, bảo mật khi cung cấp dịch vụ trực tuyến ngành Ngân hàng.
Theo Tạp chí Ngân hàng của Ngân hàng Nhà nước, thông tư có hiệu lực từ 01/3/2026. Khoản 2 Điều 5 buộc ứng dụng ngân hàng trên điện thoại tự thoát hoặc dừng hoạt động, kèm thông báo lý do. Việc này áp dụng khi máy đã bị phá khóa (root/jailbreak) hoặc đã mở khóa trình khởi động (bootloader).
Một đường khác là ứng dụng giả mạo. Tháng 7/2025, Bộ Công an cảnh báo kẻ gian mạo danh cán bộ xã, phường hoặc cảnh sát khu vực. Chúng dụ người dân cài ứng dụng VNeID hay ứng dụng dịch vụ công giả có chứa mã độc.
Mã độc chiếm quyền điều khiển điện thoại để lấy mã OTP (mật khẩu dùng một lần) của tài khoản ngân hàng hoặc dữ liệu sinh trắc học. Sau đó kẻ gian chiếm đoạt tiền. Vì vậy, hãy cập nhật ứng dụng ngân hàng từ kho chính thức và giữ hệ điều hành ở bản vá mới. Không cài ứng dụng ngân hàng từ đường link trong tin nhắn.
Lỗ hổng Bluetooth trên điện thoại và tai nghe
Lỗ hổng Bluetooth cho phép người ở gần kết nối trái phép vào điện thoại hoặc tai nghe. Tai nghe khó vá hơn điện thoại vì phải cập nhật firmware qua ứng dụng của hãng. Theo Jabra và Apple, kẻ tấn công phải ở trong tầm Bluetooth của thiết bị. Vì vậy loại lỗi này chỉ nguy hiểm khi kẻ xấu ở gần.
Ví dụ rõ nhất là chip Bluetooth của Airoha. Cuối tháng 6/2025, hai nhà nghiên cứu Dennis Heinze và Frieder Steinmetz của công ty bảo mật ERNW công bố ba lỗ hổng trên tai nghe dùng chip này. Ba lỗ hổng mang mã CVE-2025-20700, CVE-2025-20701 và CVE-2025-20702. Tháng 8/2025, Airoha công bố cả ba trong bản tin bảo mật sản phẩm, xếp hai lỗi ở mức Cao và một lỗi ở mức Nghiêm trọng.
Theo Jabra, người trong tầm Bluetooth có thể truy cập tai nghe mà không cần ghép đôi. Trong trường hợp hiếm, lỗi có thể dẫn tới nghe lén qua micro. Apple cho biết trước bản sửa, kẻ tấn công trong tầm Bluetooth có thể nghe qua micro của tai nghe Beats Studio Buds. Đó là lúc tai nghe chưa ghép đôi và đang chờ yêu cầu ghép đôi.
Airoha sửa lỗi trong bộ công cụ phát triển (SDK), tức bộ mã nền hãng chip giao cho hãng thiết bị. Mỗi hãng sau đó tự phát hành firmware vá cho từng mẫu. Theo công bố của từng hãng, Jabra, Dell, Apple và Marshall đã có firmware vá cho tai nghe và loa của mình.
| Hãng | Thiết bị đã có bản vá | Bản firmware |
|---|---|---|
| Jabra | Elite 8 Active Gen 1, Elite 10 Gen 1 | FW 4.5.0 |
| Jabra | Elite 8 Active Gen 2, Elite 10 Gen 2 | FW 2.5.0 |
| Jabra | Perform 75 | FW 2.28.0 |
| Dell | Tai nghe Dell Pro Wireless Headset WL3024, Dell Pro Plus Wireless ANC Headset WL5024, Dell Pro Premium Wireless ANC Headset WL7024 | WL3024: 1.3.0.0 (LE-Audio) và 1.2.1.0; WL5024: 3.0.3 và 2.8.7; WL7024: 1.7.0.0 và 1.6.0.0 |
| Dell | Loa hội nghị Dell Pro Plus Wireless Speakerphone SL525 | 1.8.3.2 |
| Dell (Alienware) | Alienware Tri-Mode Wireless Gaming Headset AW920H, Alienware Pro Wireless Gaming Headset | 4.1.0 |
| Apple | Beats Studio Buds | 1B211 |
| Marshall | Monitor III A.N.C. | 2.5.7 |
Dell phát hành bản khắc phục cuối tháng 7/2025 và công bố trong bản tin DSA-2025-303 tháng 8/2025. Jabra công bố bản vá trong tháng 9/2025, còn Apple phát hành firmware 1B211 vào tháng 6/2026. Firmware Beats tự chuyển tới khi tai nghe đang ghép đôi và ở trong tầm của iPhone, iPad hoặc Mac. Marshall hướng người dùng xem phiên bản firmware trong ứng dụng Marshall Bluetooth.
Việc bạn nên làm là cập nhật firmware tai nghe qua ứng dụng chính thức của hãng. Hãy tắt Bluetooth khi không dùng ở nơi đông người và gỡ ghép đôi các thiết bị lạ. ERNW khuyên cài firmware ngay khi hãng phát hành bản sửa. Nếu còn lo ngại trong lúc chờ, có thể xóa ghép đôi giữa tai nghe và điện thoại.
Lỗ hổng trong chatbot và công cụ AI
Chatbot và công cụ AI cũng có lỗ hổng. Kẻ xấu có thể giấu chỉ dẫn độc hại trong trang web, email hoặc tài liệu. Chỉ dẫn đó lừa AI làm lộ dữ liệu hay làm điều người dùng không yêu cầu.
Kiểu tấn công này gọi là chèn lệnh độc hại (prompt injection). AI bị lừa bằng chữ chứ không chỉ bằng mã, nên cách phòng cũng khác phần mềm thường.
Tháng 12/2025, NCSC cho biết các mô hình ngôn ngữ lớn, tức mô hình AI đứng sau chatbot, hiện không tách bạch chỉ dẫn với dữ liệu. Vì vậy kiểu tấn công này có thể không bao giờ được ngăn hoàn toàn. NCSC khuyên tập trung giảm hậu quả. Cơ quan này cũng khuyên không cấp quyền dùng công cụ đặc quyền cho AI đang xử lý nội dung không đáng tin.
Tháng 6/2025, Google mô tả chỉ dẫn độc hại giấu trong email, tài liệu hay lời mời trên lịch để khiến AI làm lộ dữ liệu người dùng. Một lớp chặn Google dùng cho Gemini là buộc người dùng xác nhận trước thao tác rủi ro, ví dụ xóa sự kiện trên lịch.
Rủi ro thực tế với người dùng phổ thông là lộ thông tin đã dán vào chatbot. AI cũng có thể tự bấm link hay đọc email khi đã được cấp quyền. Hãy cập nhật ứng dụng AI từ kho chính thức và không dán mật khẩu hay số tài khoản vào chatbot. Cân nhắc kỹ trước khi cho AI quyền đọc email hoặc tệp.
Bản vá bảo mật là gì và bịt lỗ hổng bằng cách nào
Bản vá bảo mật (security patch) là phần sửa do hãng phát hành để thay đoạn mã hoặc cấu hình có lỗi. Sau khi máy cài bản vá, cách khai thác cũ không còn tác dụng. Tùy lỗi, bản vá sửa mã, đổi cấu hình hoặc tắt tính năng có lỗi. Bản vá chỉ bảo vệ máy từ lúc được cài, không phải từ lúc hãng phát hành.
Các hãng lớn phát hành bản vá theo lịch. Microsoft phát hành bản cập nhật bảo mật vào "Patch Tuesday", tức thứ Ba tuần thứ hai mỗi tháng. Giờ phát hành là 10 giờ sáng theo giờ Thái Bình Dương (PST).
Google công bố bản tin bảo mật Android theo tháng, như bản tin tháng 10/2026 ra ngày 05/10/2026. Google báo cho các hãng đối tác ít nhất một tháng trước khi công bố. Samsung phát hành bản vá hằng tháng, hằng quý hoặc nửa năm một lần tùy mẫu máy.
Apple đăng danh sách bản phát hành bảo mật của hãng. Ngày 28/9/2026, hãng phát hành iOS 27.0.1 và iOS 26.7.1. Cùng ngày còn có macOS Tahoe 26.7.1 và nhiều bản khác. Khi lỗ hổng gấp, Microsoft phát hành thêm bản vá ngoài lịch (out-of-band) và thông báo cho khách hàng.
Bản vá đến máy bạn qua 3 đường: hệ điều hành, kho ứng dụng và firmware thiết bị
Bản vá đến máy qua 3 đường riêng: bản cập nhật hệ điều hành, bản cập nhật ứng dụng trong kho chính thức và bản cập nhật firmware. Đường thứ ba dành cho thiết bị như tai nghe, đồng hồ, bộ phát wifi. Mỗi đường do một bên khác nhau phát hành, nên cập nhật một đường chưa đủ.
| Đường nhận bản vá | Ví dụ | Ai phát hành | Người dùng cần làm gì |
|---|---|---|---|
| Hệ điều hành | Android, iOS, Windows | Google cùng hãng sản xuất máy và nhà mạng (Android); Apple; Microsoft | Bật cập nhật tự động và cài khi máy báo |
| Kho ứng dụng | Ứng dụng nhắn tin, ngân hàng, AI trên Google Play hoặc App Store | Nhà phát triển ứng dụng, như WhatsApp với bản vá năm 2025 | Bật "Tự động cập nhật ứng dụng" trên Google Play |
| Firmware thiết bị | Tai nghe, đồng hồ, bộ phát wifi | Hãng thiết bị, như Jabra, Dell, Apple với tai nghe Beats | Cập nhật qua ứng dụng của hãng hoặc giữ tai nghe ghép đôi với máy |
Điện thoại Android phụ thuộc vào cả Google lẫn hãng sản xuất. Theo Trợ giúp Android, thời điểm nhận bản cập nhật tùy thiết bị, hãng sản xuất và nhà mạng. Mục "Phiên bản Android" còn tách riêng "Bản cập nhật bảo mật Android" với "Bản cập nhật hệ thống Google Play". Nghĩa là ngay trong một máy đã có hai đường vá khác nhau.
Đường hay bị quên nhất là firmware. Cùng đợt với lỗ hổng WhatsApp, CISA đưa vào danh mục KEV lỗ hổng CVE-2020-24363 của bộ kích sóng wifi TP-Link TL-WA855RE. NCSC khuyên bật cập nhật tự động ở mọi nơi có sẵn, kể cả thiết bị nhúng như tai nghe hay bộ phát wifi.
Cách xem điện thoại đã được vá đến tháng nào
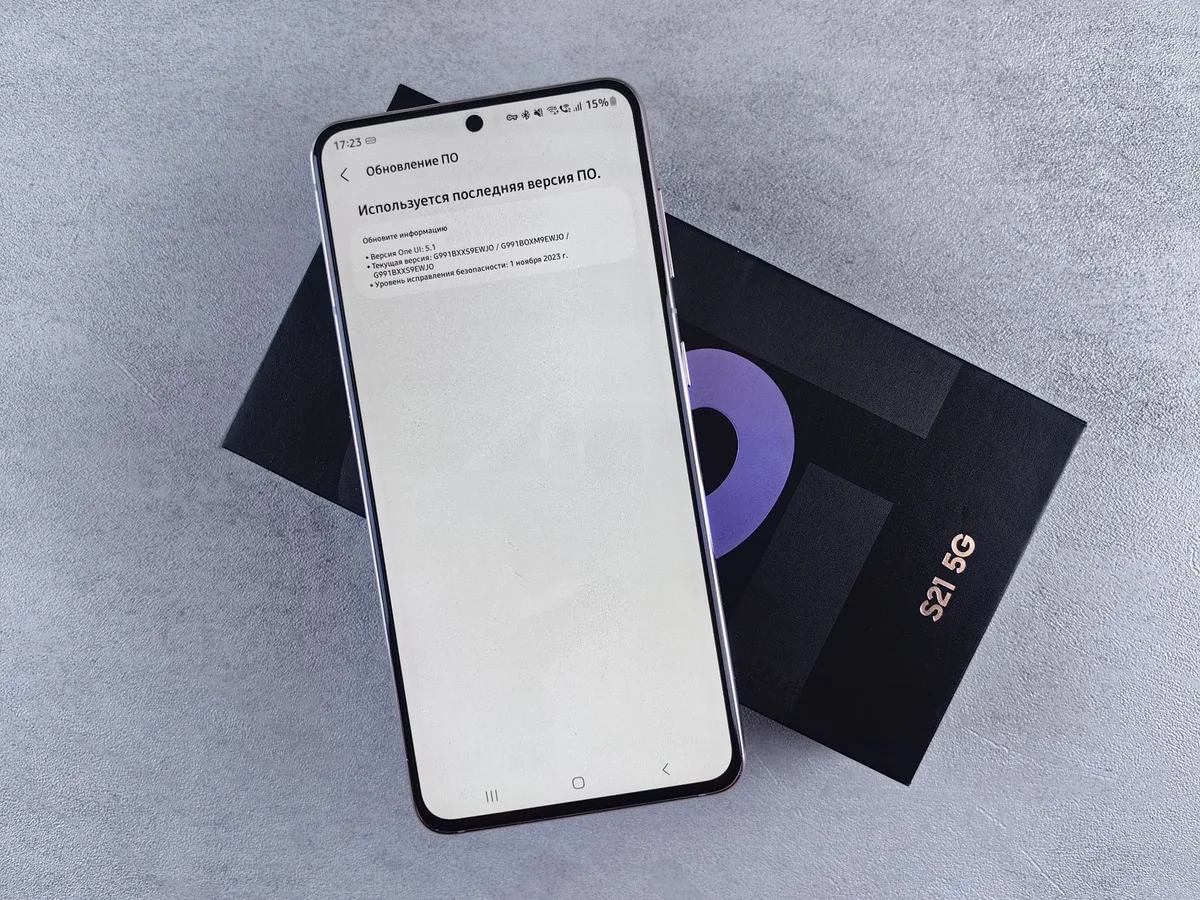
Trên Android, mở phần Cài đặt và xem dòng "Bản cập nhật bảo mật Android". Ngày ghi ở đó cho biết máy đã nhận bản vá đến tháng nào. Trợ giúp Android của Google hướng dẫn bốn bước.
- Mở ứng dụng Cài đặt.
- Chọn "Giới thiệu về điện thoại" (hoặc "Giới thiệu về máy tính bảng").
- Chọn "Phiên bản Android".
- Xem dòng "Bản cập nhật bảo mật Android". Muốn tìm bản mới, vào Cài đặt > "Hệ thống" > "Bản cập nhật phần mềm".
Với máy không phải Pixel, Google hướng người dùng hỏi hãng sản xuất hoặc nhà mạng về thời điểm nhận bản cập nhật. Trên iPhone, hướng dẫn của Apple gồm ba bước.
- Mở Cài đặt.
- Chọn "Cài đặt chung".
- Chọn "Cập nhật phần mềm" để xem phiên bản iOS hiện tại và có bản cập nhật mới hay không.
Theo bản tin tháng 10/2026, máy có cấp bản vá từ 2026-10-01 trở đi đã có bản sửa cho mọi lỗi trong bản tin đó. Máy ghi một ngày cũ hơn nhiều tháng là máy cần kiểm tra cập nhật, hoặc có thể đã hết được hỗ trợ. Riêng máy Samsung nhận bản vá hằng quý, như dòng Galaxy A, M, F, thì ngày trên máy chỉ đổi theo quý.
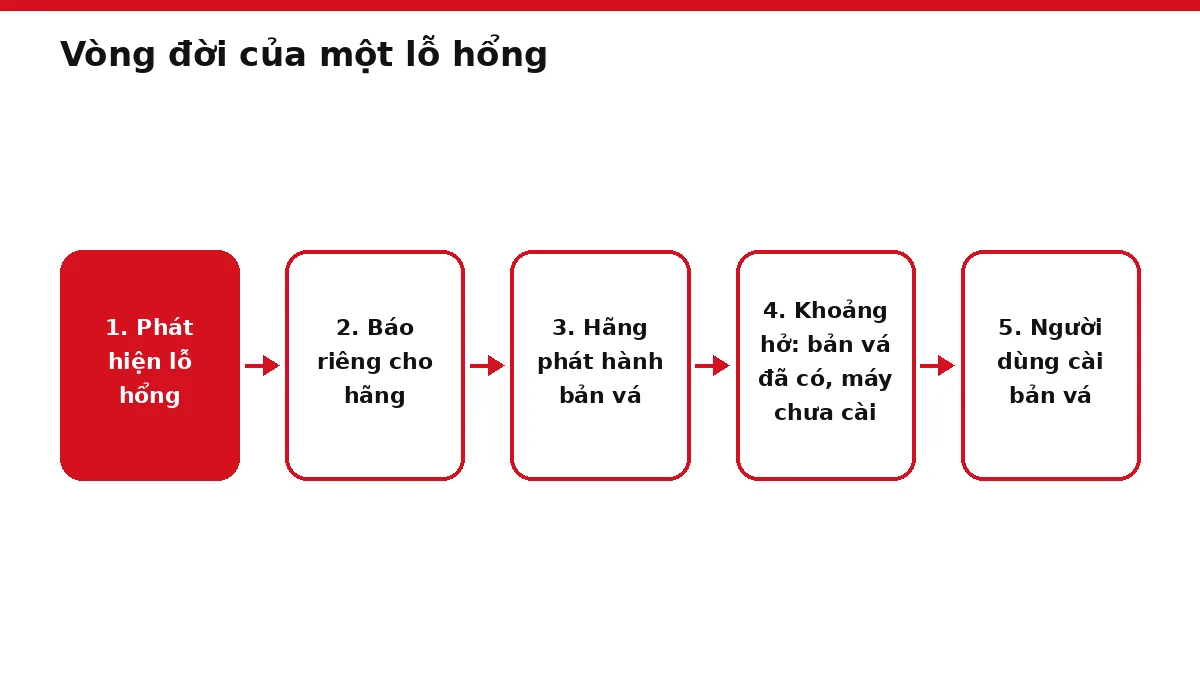
Vòng đời của một lỗ hổng qua 4 bước: phát hiện, báo hãng, phát hành bản vá, người dùng cài
Một lỗ hổng thường đi qua 4 bước: được phát hiện, được báo cho hãng, hãng phát hành bản vá và người dùng cài bản vá. Lỗ hổng chỉ thật sự được bịt khi xong bước thứ tư. Ba bước đầu do nhà nghiên cứu và hãng làm, còn bước cuối nằm trong tay người dùng.
- Phát hiện: nhà nghiên cứu, đội bảo mật của hãng hoặc kẻ xấu tìm ra chỗ hở.
- Báo hãng: theo cách công bố lỗ hổng có phối hợp mà Microsoft mô tả, nhà nghiên cứu báo riêng cho hãng hoặc cơ quan điều phối. Nhờ đó hãng có thời gian xử lý trước khi chi tiết bị công khai.
- Phát hành bản vá: hãng đưa bản sửa vào bản cập nhật. Apple chỉ công bố vấn đề bảo mật sau khi điều tra xong và đã có bản vá.
- Người dùng cài: bản vá chỉ có tác dụng khi máy đã cài, thường kèm một lần khởi động lại.
Bước 4 thường chậm nhất vì phụ thuộc từng máy. Theo Trợ giúp Pixel, bản cập nhật Pixel phát hành dần và có thể mất vài tuần mới đến máy, tùy nhà mạng và thiết bị. Khoảng hở giữa bước 3 và bước 4 là lúc máy dễ bị tấn công nhất.
Ai tìm ra lỗ hổng và vì sao hãng thường được báo trước
Phần lớn lỗ hổng do nhà nghiên cứu bảo mật, đội bảo mật của chính hãng hoặc người tham gia chương trình săn lỗi có thưởng tìm ra. Họ báo riêng cho hãng để hãng có thời gian vá trước khi công khai. Lỗ hổng CVE-2025-55177 của WhatsApp do đội bảo mật nội bộ của hãng tìm ra.
Lỗ hổng chip Airoha do nhà nghiên cứu của ERNW tìm ra và báo cho Airoha. Airoha báo tiếp cho các hãng thiết bị cùng bản vá trước khi công bố.
Chương trình săn lỗi có thưởng (bug bounty) trả tiền cho người báo lỗi đúng cách. Năm 2024, Google trả gần 12 triệu USD cho hơn 600 nhà nghiên cứu, theo bản tổng kết ngày 07/03/2025 của hãng. Apple cũng có chương trình Apple Security Bounty.
Công bố có phối hợp giúp người dùng an toàn hơn vì có hạn rõ ràng. Theo chính sách công bố của Google Project Zero, hãng phải vá trong một thời hạn tính từ khi được báo. Hạn này ngắn hơn nhiều với lỗ hổng đang bị khai thác ngoài thực tế.
Hãng có 90 ngày với lỗ hổng thông thường, nhưng chỉ 7 ngày khi lỗ hổng đã bị dùng để tấn công.
Hạn vá theo chính sách công bố của Google Project Zero
Xem số liệu
| Đơn vị: ngày | Giá trị |
|---|---|
| Lỗ hổng thông thường | 90 |
| Lỗ hổng đang bị khai thác | 7 |
Khi kẻ xấu tìm ra lỗ hổng trước cả hãng, đó là lỗ hổng zero-day.
Mã CVE và điểm CVSS cho biết điều gì về một lỗ hổng
Mã CVE (Common Vulnerabilities and Exposures) là "số chứng minh thư" riêng của từng lỗ hổng đã công bố. Điểm CVSS (Common Vulnerability Scoring System) từ 0 đến 10 cho biết lỗ hổng đó nghiêm trọng đến đâu. Mã CVE viết theo dạng CVE-năm-số, ví dụ CVE-2025-55177 của WhatsApp. Phần số có từ 4 đến 19 chữ số, còn phần năm phản ánh lúc phát hiện lỗ hổng hoặc lúc công bố mã.
Mã do một Tổ chức cấp mã CVE (CNA) cấp, rồi MITRE công bố bản ghi. Chương trình CVE do Bộ An ninh Nội địa Mỹ tài trợ thông qua CISA.
Thang điểm CVSS do tổ chức phi lợi nhuận FIRST sở hữu và quản lý. Bản 4.0, công bố lần đầu tháng 11/2023, giữ nguyên các mức của bản 3.1. Lỗ hổng từ 9,0 điểm trở lên thuộc mức nghiêm trọng nhất.
| Khoảng điểm CVSS | Mức độ |
|---|---|
| 0,1–3,9 | Thấp (Low) |
| 4,0–6,9 | Trung bình (Medium) |
| 7,0–8,9 | Cao (High) |
| 9,0–10,0 | Nghiêm trọng (Critical) |
Điểm 0,0 nghĩa là không có mức nghiêm trọng (None). Điểm cơ sở (Base score) chấm theo đặc điểm vốn có của lỗ hổng. Vì vậy điểm cao chưa có nghĩa là lỗ hổng đang bị tấn công. Danh mục KEV của CISA mới cho biết lỗ hổng nào đã bị khai thác thật.
Một số hãng chỉ ghi mức bằng chữ. Airoha xếp CVE-2025-20702 ở mức Nghiêm trọng mà không ghi điểm bằng số. Người dùng phổ thông thường không cần tra CVE, chỉ cần cài bản vá.
Khoảng hở nguy hiểm nhất: bản vá đã có nhưng máy chưa cài
Giai đoạn nguy hiểm nhất là khi bản vá đã được phát hành nhưng máy chưa cài. Lúc đó lỗ hổng đã được công khai mà thiết bị vẫn còn hở. Công bố bản vá cũng giống báo cho kẻ xấu biết chỗ nào từng hở.
Project Zero công bố chi tiết lỗ hổng 30 ngày sau khi bản vá đến người dùng. Máy nào vẫn chưa cài sau thời điểm đó càng dễ bị nhắm tới.
Nhiều máy chậm cài vì những lý do rất đời thường. Người dùng tắt cập nhật tự động, bộ nhớ đầy, chưa có Wi-Fi hoặc pin chưa đủ. Thời điểm nhận bản cập nhật cũng khác nhau theo hãng sản xuất và nhà mạng.
Theo khuyến cáo AA23-215A của CISA ra tháng 8/2023, năm 2022 kẻ tấn công khai thác lỗ hổng phần mềm cũ thường xuyên hơn lỗ hổng mới công bố. Chúng nhắm vào hệ thống kết nối internet chưa vá. Với mọi lỗ hổng trong danh mục KEV, CISA hướng dẫn cài bản cập nhật hãng đã phát hành. Biện pháp tạm thời chỉ dùng trong lúc chờ bản vá.
Lỗ hổng zero-day: khi kẻ xấu biết lỗ hổng trước cả hãng
Lỗ hổng zero-day là lỗ hổng bị kẻ xấu phát hiện hoặc khai thác khi hãng chưa biết và chưa có bản vá. Người dùng vì thế chưa có cách vá nào. Cuộc tấn công đi trước cả bản sửa, nên nguy hiểm hơn lỗ hổng thường. Đặc điểm và cách phòng loại lỗ hổng này nằm ở bài lỗ hổng chưa từng được công bố.
Bản vá khẩn cấp: vì sao các hãng phải vá ngoài lịch
Các hãng phát hành bản vá khẩn cấp ngoài lịch hằng tháng khi một lỗ hổng đang bị khai thác thật. Chờ đến kỳ vá tiếp theo sẽ để nhiều máy bị tấn công. Khác bản vá định kỳ, bản này cần cài ngay khi máy báo. Từng đợt vá cụ thể nằm ở bài bản vá khẩn cấp của các hãng.
Vì sao nên cập nhật bản vá sớm
Mỗi ngày trì hoãn là thêm một ngày máy mang lỗ hổng mà kẻ xấu đã biết. Sự cố do bản vá gây ra thì hiếm gặp và thường sửa được. Apple viết: "Cập nhật phần mềm là một trong những điều quan trọng nhất bạn có thể làm để duy trì tính bảo mật của sản phẩm Apple."
AI đang rút ngắn thời gian kẻ xấu cần để khai thác lỗ hổng
AI đang giúp tìm và khai thác lỗ hổng nhanh hơn. Khoảng thời gian an toàn giữa lúc bản vá ra mắt và lúc kẻ xấu tấn công vì thế có thể ngày càng ngắn lại.
Giữa tháng 4/2026, Richard Horne, Giám đốc điều hành NCSC, viết bài về năng lực an ninh mạng của các mô hình AI tiên tiến. Ông cho rằng AI sẽ khiến việc tìm và khai thác điểm yếu dễ hơn, nhanh hơn và rẻ hơn. Theo ông, áp lực phải vá nhanh lên các tổ chức sẽ chỉ tăng thêm.
Ngày 01/05/2026, Ollie Whitehouse, Giám đốc Công nghệ NCSC, cảnh báo về một đợt bản vá dồn dập (vulnerability patch wave). Đó là rất nhiều bản cập nhật phần mềm phải cài trên mọi tầng công nghệ. Lý do là AI cho thấy khả năng khai thác nợ kỹ thuật trên diện rộng và với tốc độ cao.
NCSC dự kiến sẽ có một đợt "điều chỉnh bắt buộc" để xử lý nợ kỹ thuật ở mọi loại phần mềm. Với người dùng phổ thông, điều đó có thể nghĩa là nhiều bản cập nhật hơn. Cách hợp lý là để máy tự cài.
AI cũng có mặt tốt. Theo Richard Horne, bước tiến của AI trong việc tìm lỗ hổng rốt cuộc có thể là điều tốt. Các hãng có thể dùng AI để tìm và sửa lỗi trong sản phẩm của mình. Lợi ích đó chỉ đến máy khi người dùng cài bản vá.
Bản cập nhật lỗi làm hỏng máy xảy ra khi nào
Bản cập nhật làm hỏng máy là chuyện hiếm, thường do pin, bộ nhớ, máy đã bị can thiệp hoặc bản lỗi từ hãng. Bốn tình huống, xếp từ thường gặp nhất:
- Pin yếu hoặc mất nguồn khi đang cài. Google yêu cầu sạc máy Android tối thiểu 75% và có Wi-Fi. Apple khuyên cắm nguồn khi cập nhật iPhone.
- Thiếu bộ nhớ. Android báo "không có đủ dung lượng" và cần giải phóng chỗ trống. iPhone có thể tạm gỡ ứng dụng rồi cài lại sau khi cập nhật.
- Máy đã bị can thiệp hệ thống. Theo tài liệu Android của Google, máy đã mở khóa trình khởi động bỏ qua bước xác minh hệ điều hành và cho phép sửa đổi phần mềm. Máy như vậy không còn được bảo đảm như máy nguyên bản.
- Bản cập nhật có lỗi từ hãng. Microsoft từng tạm dừng bản Windows 10 October 2018 Update (phiên bản 1809) để điều tra các báo cáo riêng lẻ về việc mất tệp. Hãng phát hành lại vào tháng 11/2018, theo blog Windows Experience của Microsoft.
Các hãng hạn chế rủi ro bằng cách phát hành dần theo đợt và tạm dừng bản có vấn đề. Bản cập nhật Windows không đến mọi máy cùng lúc. Android tự thử tải lại trong vài ngày nếu quá trình tải bị dừng. Nếu cài xong mà máy gặp trục trặc, cách xử lý nằm ở bài cài bản vá xong máy bị lỗi.
Rủi ro của một bản vá lỗi so với rủi ro để máy không vá
Rủi ro không vá lớn hơn rủi ro bản vá gây lỗi. Bản vá lỗi thường làm máy trục trặc và có cách sửa. Lỗ hổng chưa vá có thể làm mất tiền, tài khoản và dữ liệu không lấy lại được.
| Tiêu chí | Cài bản vá có lỗi | Không cài bản vá |
|---|---|---|
| Khả năng xảy ra | Hiếm; Microsoft gọi sự cố bản 1809 là các báo cáo riêng lẻ | Lỗ hổng trong danh mục KEV đã có bằng chứng bị khai thác thật |
| Hậu quả | Máy trục trặc, có trường hợp mất tệp như sự cố bản 1809 | Lộ tin nhắn, bị nghe lén qua micro tai nghe, bị chiếm tài khoản hoặc tiền |
| Cách khắc phục | Hãng tạm dừng, sửa rồi phát hành lại; bản sao lưu giúp lấy lại dữ liệu | Chỉ có cách cài bản vá; dữ liệu đã lộ không thu hồi được |
| Ai chịu thiệt | Chủ máy, trong thời gian chờ hãng sửa | Chủ máy và cả những người có tin nhắn, cuộc gọi, danh bạ trong máy |
Ngoại lệ hợp lý duy nhất là đợi vài ngày với máy dùng cho việc quan trọng, như máy tính làm việc, máy tính tiền hay máy dựng video. Ngoại lệ này không áp dụng cho bản vá khẩn cấp. Ngay cả khi tạm dừng, Windows 11 buộc máy cài bản cập nhật mới nhất khi hết thời hạn tạm dừng rồi mới cho dừng tiếp. Trước bản cập nhật lớn, hãy sao lưu thiết bị như Apple khuyên.
3 việc tự làm để thiết bị luôn được vá kịp thời
Ba việc giữ máy luôn được vá: bật cập nhật tự động, xem cấp bản vá mỗi tháng và chỉ cập nhật ứng dụng từ kho chính thức.
- Bật cập nhật tự động. Trên iPhone, vào Cài đặt > "Cài đặt chung" > "Cập nhật phần mềm" > "Tự động cập nhật" và bật "Tự động cài đặt". Máy sẽ cài qua đêm khi đang sạc và có Wi-Fi. Trên Google Play, theo Trợ giúp Google Play, nhấn ảnh hồ sơ > Cài đặt > "Lựa chọn ưu tiên về mạng" > "Tự động cập nhật ứng dụng". Với Windows 11, Microsoft cho biết: "Windows 11 tự động tải xuống và cài đặt các bản cập nhật để đảm bảo thiết bị của bạn được bảo mật và cập nhật."
- Mỗi tháng xem cấp bản vá một lần trong Cài đặt của điện thoại. Trên Windows 11, theo hướng dẫn của Microsoft, vào Bắt đầu > Cài đặt > Windows Update > "Kiểm tra bản cập nhật Windows". Khi có bản mới, chọn "Tải xuống & cài đặt".
- Cập nhật ứng dụng nhắn tin, ngân hàng và AI chỉ từ Google Play hoặc App Store. Không cài từ đường link hay tệp APK, tức tệp cài đặt ứng dụng Android. Bộ Công an cũng khuyến cáo chỉ tải VNeID từ Google Play hoặc App Store.
Làm sao biết thiết bị của bạn còn được hãng phát hành bản vá?
Thiết bị còn được vá khi hãng vẫn liệt kê nó trong chính sách hỗ trợ cập nhật. Dấu hiệu dễ thấy nhất là cấp bản vá trên máy không còn đổi sau nhiều tháng. Hết hỗ trợ nghĩa là lỗ hổng mới phát hiện trên máy sẽ không bao giờ được vá. NCSC cũng cho biết công nghệ hết hỗ trợ không còn nhận bản cập nhật.
- Xem trang chính sách thời hạn cập nhật của hãng. Pixel 8 trở về sau nhận bản cập nhật hệ điều hành và bảo mật trong 7 năm, tính từ lúc bắt đầu bán trên Google Store Mỹ. Từ tháng 1/2024, Samsung kéo dài hỗ trợ cập nhật bảo mật cho thiết bị Galaxy tới 7 năm. Danh sách mẫu máy của Samsung thay đổi khi thời hạn kết thúc.
- Theo dõi cấp bản vá. Ngày ghi trên máy đứng yên nhiều tháng trong khi hãng vẫn ra bản tin mới là dấu hiệu máy đã bị bỏ lại.
- Để ý thông báo của máy, ví dụ máy báo không còn bản cập nhật mới. Theo Google, thiết bị cũ có thể không chạy được các phiên bản Android mới hơn.
Máy tính còn chạy Windows 10 nên xem Windows 10 hết hỗ trợ để cân nhắc gói cập nhật mở rộng hoặc lên Windows 11. Người đang phân vân về máy tính xách tay cũ có thể đọc laptop Windows hết hỗ trợ có nên thay máy. Chủ máy Mac đời cũ có thể xem MacBook cũ hết cập nhật macOS. Ai muốn chọn trình duyệt theo tốc độ vá có thể so ở trình duyệt nào cập nhật bảo mật nhanh nhất.
Với cảnh báo của NCSC về đợt bản vá dồn dập do AI, số bản cập nhật người dùng nhận được có thể còn tăng. Hai chuyện nên theo dõi tiếp là lỗ hổng zero-day khi hãng chưa kịp vá và các đợt vá khẩn cấp của hãng.
Cách đọc số liệu: Phiên bản firmware, ngày phát hành và hạn vá trong bài lấy theo công bố của từng hãng và cơ quan, tra cứu ngày 19/10/2026. Thang mức độ CVSS trong bảng lấy theo tài liệu của FIRST cho bản 3.1 và 4.0.